Die vorliegende Übersetzung wurde maschinell erstellt. Im Falle eines Konflikts oder eines Widerspruchs zwischen dieser übersetzten Fassung und der englischen Fassung (einschließlich infolge von Verzögerungen bei der Übersetzung) ist die englische Fassung maßgeblich.
Verwenden AWS Verzeichnisdienst für Microsoft Active Directory
Sie können AWS Transfer Family es verwenden, um Ihre Endbenutzer für die Dateiübertragung mit AWS Directory Service for Microsoft Active Directory zu authentifizieren. Es ermöglicht die nahtlose Migration von Dateiübertragungs-Workflows, die auf der Active Directory-Authentifizierung basieren, ohne dass die Anmeldeinformationen der Endbenutzer geändert werden müssen oder ein benutzerdefinierter Autorisierer erforderlich ist.
Mit AWS Managed Microsoft AD können Sie Directory Service Benutzern und Gruppen über SFTP, FTPS und FTP sicher Zugriff auf Daten gewähren, die in Amazon Simple Storage Service (Amazon S3) oder Amazon Elastic File System (Amazon EFS) gespeichert sind. Wenn Sie Active Directory verwenden, um die Anmeldeinformationen Ihrer Benutzer zu speichern, haben Sie jetzt eine einfachere Möglichkeit, Dateiübertragungen für diese Benutzer zu aktivieren.
Sie können den Zugriff auf Active Directory-Gruppen AWS Managed Microsoft AD in Ihrer lokalen Umgebung oder in der AWS Cloud mithilfe von Active Directory-Connectors gewähren. Sie können Benutzern, die bereits in Ihrer Microsoft Windows-Umgebung konfiguriert sind, entweder in der AWS Cloud oder in ihrem lokalen Netzwerk, Zugriff auf einen AWS Transfer Family Server gewähren, der AWS Managed Microsoft AD für die Identität verwendet wird. Der AWS Storage-Blog enthält einen Beitrag, in dem eine Lösung für die Verwendung von Active Directory mit Transfer Family beschrieben wird: Vereinfachen Sie die Active Directory-Authentifizierung mit einem benutzerdefinierten Identitätsanbieter für AWS Transfer Family
Anmerkung
-
AWS Transfer Family unterstützt Simple AD nicht.
-
Transfer Family unterstützt keine regionsübergreifenden Active Directory-Konfigurationen: Wir unterstützen nur Active Directory-Integrationen, die sich in derselben Region wie die des Transfer Family-Servers befinden.
-
Transfer Family unterstützt AWS Managed Microsoft AD weder die Verwendung von AD Connector zur Aktivierung der Multifaktor-Authentifizierung (MFA) für Ihre bestehende MFA-Infrastruktur. RADIUS-based
-
AWS Transfer Family unterstützt keine replizierten Regionen von Managed Active Directory.
Zur Verwendung AWS Managed Microsoft AD müssen Sie die folgenden Schritte ausführen:
-
Erstellen Sie mithilfe der Directory Service Konsole ein oder mehrere AWS Managed Microsoft AD Verzeichnisse.
-
Verwenden Sie die Transfer Family-Konsole, um einen Server zu erstellen, der AWS Managed Microsoft AD ihn als Identitätsanbieter verwendet.
-
Richten Sie AWS Directory mithilfe eines Active Directory-Connectors ein.
-
Fügen Sie den Zugriff von einer oder mehreren Ihrer Directory Service Gruppen aus hinzu.
-
Obwohl nicht erforderlich, empfehlen wir Ihnen, den Benutzerzugriff zu testen und zu verifizieren.
Themen
Bevor Sie mit der Verwendung beginnen AWS Directory Service for Microsoft Active Directory
Anmerkung
AWS Transfer Family hat ein Standardlimit von 100 Active Directory-Gruppen pro Server. Wenn Ihr Anwendungsfall mehr als 100 Gruppen erfordert, sollten Sie erwägen, eine benutzerdefinierte Identitätsanbieter-Lösung zu verwenden, wie unter Vereinfachen der Active Directory-Authentifizierung mit einem benutzerdefinierten Identitätsanbieter für beschrieben AWS Transfer Family
Geben Sie eine eindeutige Kennung für Ihre AD-Gruppen an
Bevor Sie sie verwenden können AWS Managed Microsoft AD, müssen Sie für jede Gruppe in Ihrem Microsoft AD-Verzeichnis eine eindeutige Kennung angeben. Dazu können Sie die Sicherheits-ID (SID) für jede Gruppe verwenden. Die Benutzer der Gruppe, die Sie zuordnen, haben über die aktivierten Protokolle mithilfe von AWS Transfer Family Zugriff auf Ihre Amazon S3- oder Amazon EFS-Ressourcen.
Verwenden Sie den folgenden PowerShell Windows-Befehl, um die SID für eine Gruppe abzurufen, und YourGroupName ersetzen Sie sie durch den Namen der Gruppe.
Get-ADGroup -Filter {samAccountName -like "YourGroupName*"} -Properties * | Select SamAccountName,ObjectSid
Anmerkung
Wenn Sie es AWS Directory Service als Ihren Identitätsanbieter verwenden und wenn userPrincipalName und andere Werte SamAccountName haben, AWS Transfer Family akzeptiert der Wert inSamAccountName. Transfer Family akzeptiert den unter angegebenen Wert nichtuserPrincipalName.
Addition Directory Service Berechtigungen für Ihre Rolle
Sie benötigen außerdem Directory Service API-Berechtigungen, um sie AWS Directory Service als Ihren Identitätsanbieter verwenden zu können. Die folgenden Berechtigungen sind erforderlich oder werden empfohlen:
-
ds:DescribeDirectoriesist erforderlich, damit Transfer Family das Verzeichnis nachschlagen kann -
ds:AuthorizeApplicationist erforderlich, um die Autorisierung für Transfer Family hinzuzufügen -
ds:UnauthorizeApplicationwird empfohlen, alle vorläufig erstellten Ressourcen zu entfernen, falls bei der Servererstellung etwas schief geht
Fügen Sie diese Berechtigungen der Rolle hinzu, die Sie für die Erstellung Ihrer Transfer Family-Server verwenden. Weitere Informationen zu diesen Berechtigungen finden Sie unter Directory Service API-Berechtigungen: Referenz für Aktionen, Ressourcen und Bedingungen.
Arbeiten mit Active Directory-Bereichen
Wenn Sie überlegen, wie Sie Ihren Active Directory-Benutzern den Zugriff auf AWS Transfer Family Server ermöglichen, sollten Sie den Bereich des Benutzers und den Bereich seiner Gruppe berücksichtigen. Idealerweise sollten der Realm des Benutzers und der Realm seiner Gruppe übereinstimmen. Das heißt, sowohl der Benutzer als auch die Gruppe befinden sich im Standardbereich, oder beide befinden sich im vertrauenswürdigen Bereich. Ist dies nicht der Fall, kann der Benutzer nicht von Transfer Family authentifiziert werden.
Sie können den Benutzer testen, um sicherzustellen, dass die Konfiguration korrekt ist. Details hierzu finden Sie unter Benutzer testen. Wenn es ein Problem mit dem user/group Bereich gibt, erhalten Sie die Fehlermeldung Kein zugeordneter Zugriff für Benutzergruppen gefunden.
Wählt AWS Managed Microsoft AD als Ihr Identitätsanbieter
In diesem Abschnitt wird die Verwendung AWS Directory Service for Microsoft Active Directory mit einem Server beschrieben.
Zur Verwendung AWS Managed Microsoft AD mit Transfer Family
Melden Sie sich bei der an AWS-Managementkonsole und öffnen Sie die Directory Service Konsole unter https://console.aws.amazon.com/directoryservicev2/
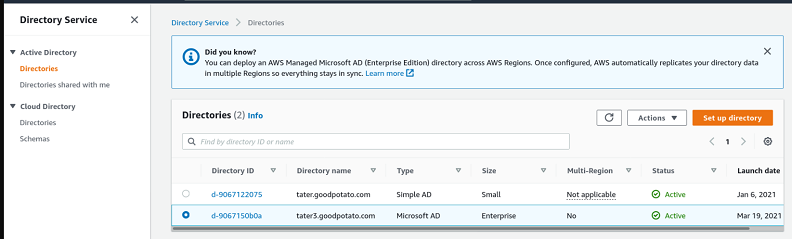
. Verwenden Sie die Directory Service Konsole, um ein oder mehrere verwaltete Verzeichnisse zu konfigurieren. Weitere Informationen finden Sie unter AWS Managed Microsoft AD im Administratorhandbuch für Directory Service .
-
Öffnen Sie die AWS Transfer Family Konsole unter https://console.aws.amazon.com/transfer/
und wählen Sie Create server. -
Wählen Sie auf der Seite „Protokolle auswählen“ ein oder mehrere Protokolle aus der Liste aus.
Anmerkung
Wenn Sie FTPS auswählen, müssen Sie das AWS Certificate Manager Zertifikat angeben.
-
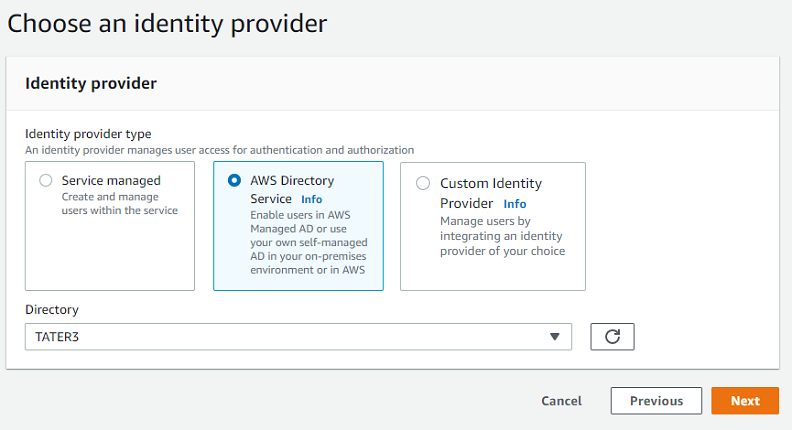
Wählen Sie für Wählen Sie einen Identitätsanbieter die Option AWS Directory Service aus.
-
Die Verzeichnisliste enthält alle verwalteten Verzeichnisse, die Sie konfiguriert haben. Wählen Sie ein Verzeichnis aus der Liste aus und klicken Sie auf Weiter.
Anmerkung
-
Cross-Account und Geteilte Verzeichnisse werden für nicht unterstützt AWS Managed Microsoft AD.
-
Um einen Server mit Directory Service als Identitätsanbieter einzurichten, müssen Sie einige Directory Service Berechtigungen hinzufügen. Details hierzu finden Sie unter Bevor Sie mit der Verwendung beginnen AWS Directory Service for Microsoft Active Directory.
-
-
Verwenden Sie eines der folgenden Verfahren, um die Erstellung des Servers abzuschließen:
Fahren Sie in diesen Verfahren mit dem Schritt fort, der auf die Auswahl eines Identitätsanbieters folgt.
Wichtig
Sie können ein Microsoft AD-Verzeichnis nicht löschen, Directory Service wenn Sie es auf einem Transfer Family-Server verwendet haben. Sie müssen zuerst den Server löschen, und dann können Sie das Verzeichnis löschen.
Stellen Sie eine Verbindung zum lokalen Microsoft Active Directory her
In diesem Abschnitt wird beschrieben, wie Sie ein AWS Verzeichnis mithilfe eines AD Connectors einrichten
Um Ihr einzurichten AWS Verzeichnis mit AD Connector
-
Öffnen Sie die https://console.aws.amazon.com/directoryservicev2/
Verzeichnisdienstkonsole und wählen Sie Verzeichnisse aus. -
Wählen Sie Verzeichnis einrichten aus.
-
Wählen Sie als Verzeichnistyp AD Connector aus.
-
Wählen Sie eine Verzeichnisgröße aus, wählen Sie Weiter und dann Ihre VPC und Subnetze aus.
-
Wählen Sie Weiter und füllen Sie dann die Felder wie folgt aus:
-
Verzeichnis-DNS-Name: Geben Sie den Domainnamen ein, den Sie für Ihr Microsoft Active Directory verwenden.
-
DNS-IP-Adressen: Geben Sie Ihre Microsoft Active Directory-IP-Adressen ein.
-
Benutzername und Passwort des Serverkontos: Geben Sie die Details für das zu verwendende Dienstkonto ein.
-
-
Füllen Sie die Bildschirme aus, um den Verzeichnisdienst zu erstellen.
Der nächste Schritt besteht darin, einen Transfer Family-Server mit dem SFTP-Protokoll und dem Identity Provider-Typ AWS Directory Service zu erstellen. Wählen Sie aus der Dropdownliste Verzeichnis das Verzeichnis aus, das Sie im vorherigen Verfahren hinzugefügt haben.
Zugriff auf Gruppen gewähren
Nachdem Sie den Server erstellt haben, müssen Sie auswählen, welche Gruppen im Verzeichnis Zugriff auf das Hoch- und Herunterladen von Dateien über die aktivierten Protokolle haben sollen AWS Transfer Family. Dazu erstellen Sie einen Zugriff.
Anmerkung
AWS Transfer Family hat ein Standardlimit von 100 Active Directory-Gruppen pro Server. Wenn Ihr Anwendungsfall mehr als 100 Gruppen erfordert, sollten Sie erwägen, eine benutzerdefinierte Identitätsanbieter-Lösung zu verwenden, wie unter Vereinfachen der Active Directory-Authentifizierung mit einem benutzerdefinierten Identitätsanbieter für beschrieben AWS Transfer Family
Anmerkung
Benutzer müssen direkt zu der Gruppe gehören, der Sie Zugriff gewähren. Angenommen, Bob ist ein Benutzer und gehört zu GruppeA, und GruppeA selbst ist in GruppeB enthalten.
-
Wenn Sie Zugriff auf Gruppe A gewähren, wird Bob Zugriff gewährt.
-
Wenn Sie Zugriff auf Gruppe B gewähren (und nicht auf Gruppe A), hat Bob keinen Zugriff.
Um Zugriff auf eine Gruppe zu gewähren
-
Öffnen Sie die AWS Transfer Family Konsole unter https://console.aws.amazon.com/transfer/
. -
Navigieren Sie zu Ihrer Serverdetailseite.
-
Wählen Sie im Abschnitt Zugriffe die Option Zugriff hinzufügen aus.
-
Geben Sie die SID für das AWS Managed Microsoft AD Verzeichnis ein, das Sie auf diesen Server zugreifen möchten.
Anmerkung
Hinweise dazu, wie Sie die SID für Ihre Gruppe finden, finden Sie unterBevor Sie mit der Verwendung beginnen AWS Directory Service for Microsoft Active Directory.
-
Wählen Sie für Access eine AWS Identity and Access Management (IAM-) Rolle für die Gruppe aus.
-
Wählen Sie im Abschnitt Richtlinie eine Richtlinie aus. Die Standardeinstellung ist Keine.
-
Wählen Sie für das Home-Verzeichnis einen Amazon S3-Bucket aus, der dem Home-Verzeichnis der Gruppe entspricht.
Anmerkung
Sie können die Teile des Buckets, die Benutzern angezeigt werden, einschränken, indem Sie eine Sitzungsrichtlinie erstellen. Um beispielsweise Benutzer auf ihren eigenen Ordner unter dem
/filetestVerzeichnis zu beschränken, geben Sie den folgenden Text in das Feld ein./filetest/${transfer:UserName}Weitere Informationen zum Erstellen einer Sitzungsrichtlinie finden Sie unterErstellen einer Sitzungsrichtlinie für einen Amazon S3-Bucket.
-
Wählen Sie Hinzufügen, um die Verknüpfung zu erstellen.
-
Wählen Sie Ihren Server aus.
-
Wählen Sie Zugang hinzufügen.
-
Geben Sie die SID für die Gruppe ein.
Anmerkung
Hinweise zum Auffinden der SID finden Sie unterBevor Sie mit der Verwendung beginnen AWS Directory Service for Microsoft Active Directory.
-
-
Wählen Sie Zugriff hinzufügen.
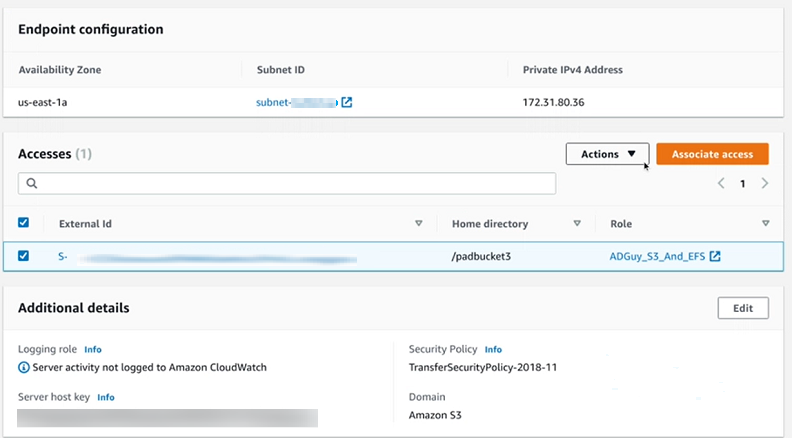
Im Abschnitt Zugriffe werden die Zugriffe für den Server aufgelistet.
Benutzer testen
Sie können testen, ob ein Benutzer Zugriff auf das AWS Managed Microsoft AD Verzeichnis für Ihren Server hat.
Anmerkung
Ein Benutzer muss genau einer Gruppe angehören (eine externe ID), die im Abschnitt Access auf der Endpoint-Konfigurationsseite aufgeführt ist. Wenn der Benutzer keiner Gruppe angehört oder mehreren Gruppen angehört, wird diesem Benutzer kein Zugriff gewährt.
Um zu testen, ob ein bestimmter Benutzer Zugriff hat
-
Wählen Sie auf der Seite mit den Serverdetails Aktionen und dann Test aus.
-
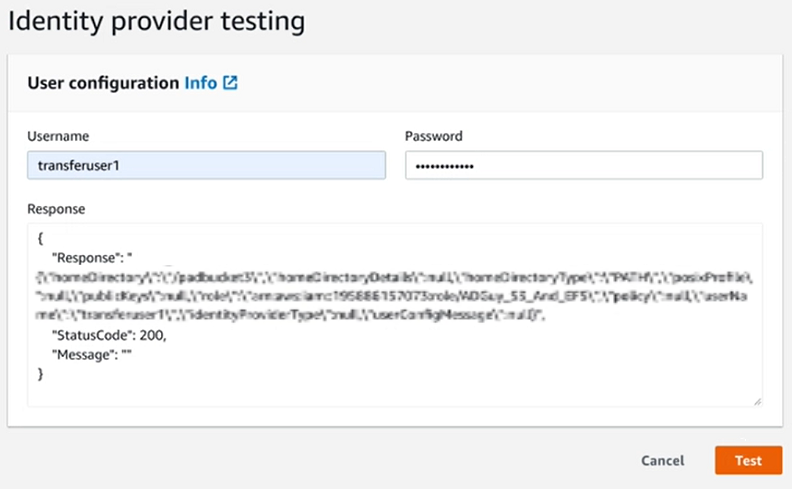
Geben Sie zum Testen des Identitätsanbieters die Anmeldeinformationen für einen Benutzer ein, der zu einer der Gruppen gehört, die Zugriff haben.
-
Wählen Sie Test aus.
Sie sehen einen erfolgreichen Identitätsanbietertest, der zeigt, dass dem ausgewählten Benutzer Zugriff auf den Server gewährt wurde.
Wenn der Benutzer zu mehr als einer Gruppe gehört, die Zugriff hat, erhalten Sie die folgende Antwort.
"Response":"",
"StatusCode":200,
"Message":"More than one associated access found for user's groups."
Serverzugriff für eine Gruppe löschen
Um den Serverzugriff für eine Gruppe zu löschen
-
Wählen Sie auf der Seite mit den Serverdetails Aktionen und dann Zugriff löschen aus.
-
Bestätigen Sie im Dialogfeld, dass Sie den Zugriff für diese Gruppe entfernen möchten.
Wenn Sie zur Seite mit den Serverdetails zurückkehren, sehen Sie, dass der Zugriff für diese Gruppe nicht mehr aufgeführt ist.
Mit SSH (Secure Shell) eine Verbindung zum Server herstellen
Nachdem Sie Ihren Server und Ihre Benutzer konfiguriert haben, können Sie mithilfe von SSH eine Verbindung zum Server herstellen und den vollqualifizierten Benutzernamen für einen Benutzer verwenden, der Zugriff hat.
sftpuser@active-directory-domain@vpc-endpoint
Beispiel: transferuserexample@mycompany.com@vpce-0123456abcdef-789xyz.vpc-svc-987654zyxabc.us-east-1.vpce.amazonaws.com.
Dieses Format zielt auf die Suche im Verbund ab und schränkt so die Suche nach einem potenziell großen Active Directory ein.
Anmerkung
Sie können den einfachen Benutzernamen angeben. In diesem Fall muss der Active Directory-Code jedoch alle Verzeichnisse im Verbund durchsuchen. Dadurch kann die Suche eingeschränkt werden, und die Authentifizierung schlägt möglicherweise fehl, selbst wenn der Benutzer Zugriff haben sollte.
Nach der Authentifizierung befindet sich der Benutzer in dem Basisverzeichnis, das Sie bei der Konfiguration des Benutzers angegeben haben.
Herstellen von Verbindungen AWS Transfer Family in ein selbstverwaltetes Active Directory mithilfe von Gesamtstrukturen und Vertrauensstellungen
Directory Service verfügt über die folgenden Optionen, um eine Verbindung zu einem selbstverwalteten Active Directory herzustellen:
-
One-way Die Gesamtstrukturvertrauensstellung (ausgehend von AWS Managed Microsoft AD und eingehend für lokales Active Directory) funktioniert nur für die Stammdomäne.
-
Für untergeordnete Domänen können Sie eine der folgenden Optionen verwenden:
-
Verwenden Sie bidirektionales Vertrauen zwischen AWS Managed Microsoft AD und vor Ort in Active Directory
-
Verwenden Sie eine unidirektionale externe Vertrauensstellung für jede untergeordnete Domäne.
-
Wenn der Benutzer über eine vertrauenswürdige Domäne eine Verbindung zum Server herstellt, muss er beispielsweise transferuserexample@ die vertrauenswürdige Domäne angeben.mycompany.com
