Die vorliegende Übersetzung wurde maschinell erstellt. Im Falle eines Konflikts oder eines Widerspruchs zwischen dieser übersetzten Fassung und der englischen Fassung (einschließlich infolge von Verzögerungen bei der Übersetzung) ist die englische Fassung maßgeblich.
AWSSupport-TroubleshootMWAAEnvironmentCreation
Description
Das AWSSupport-TroubleshootMWAAEnvironmentCreation Runbook enthält Informationen zum Debuggen von Problemen bei der Erstellung der Amazon Managed Workflows for Apache Airflow (Amazon MWAA) -Umgebung und zur Durchführung von Prüfungen zusammen mit den dokumentierten Gründen nach bestem Bemühen, um den Fehler zu identifizieren.
Funktionsweise
Das Runbook führt die folgenden Schritte aus:
Ruft die Details der Amazon MWAA-Umgebung ab.
Überprüft vom Kunden verwaltete Endpunkte, wenn die Umgebung ein vom Kunden verwaltetes Endpunktmanagement verwendet.
Überprüft die Berechtigungen für die Ausführungsrolle.
Überprüft, ob die Umgebung berechtigt ist, den angegebenen AWS KMS Schlüssel für die Protokollierung zu verwenden, und ob die erforderliche CloudWatch Protokollgruppe existiert.
Analysiert die Protokolle in der bereitgestellten Protokollgruppe, um etwaige Fehler zu finden.
Überprüft die Netzwerkkonfiguration, um sicherzustellen, dass die Amazon MWAA-Umgebung Zugriff auf die erforderlichen Endpunkte hat, einschließlich der Diversität der Availability Zones.
Generiert einen Bericht mit den Ergebnissen.
Führen Sie diese Automatisierung aus (Konsole)
Art des Dokuments
Automatisierung
Eigentümer
Amazon
Plattformen
/
Erforderliche IAM-Berechtigungen
Der AutomationAssumeRole Parameter erfordert die folgenden Aktionen, um das Runbook erfolgreich zu verwenden.
airflow:GetEnvironmentcloudtrail:LookupEventsec2:DescribeNatGatewaysec2:DescribeNetworkAclsec2:DescribeNetworkInterfacesec2:DescribeRouteTablesec2:DescribeSecurityGroupsec2:DescribeSubnetsec2:DescribeTransitGatewayAttachmentsec2:DescribeTransitGatewayVpcAttachmentsec2:DescribeTransitGatewaysec2:DescribeVpcAttributeec2:DescribeVpcEndpointsec2:DescribeVpcPeeringConnectionsec2:DescribeVpcsec2:SearchTransitGatewayRoutesiam:GetPolicyiam:GetPolicyVersioniam:GetRolePolicyiam:ListAttachedRolePoliciesiam:ListRolePoliciesiam:SimulateCustomPolicykms:DescribeKeykms:GetKeyPolicykms:ListAliaseslogs:DescribeLogGroupslogs:FilterLogEventss3:GetBucketAcls3:GetBucketPolicyStatuss3:GetBucketPublicAccessBlocks3:GetAccountPublicAccessBlockssm:GetAutomationExecutionssm:StartAutomationExecutionsts:GetCallerIdentity
Beispielrichtline
        {
            "Version": "2012-10-17",
            "Statement": [
                {
                    "Sid": "ReadOnlyPermissions",
                    "Effect": "Allow",
                    "Action": [
                        "airflow:GetEnvironment",
                        "cloudtrail:LookupEvents",
                        "ec2:DescribeNatGateways",
                        "ec2:DescribeNetworkAcls",
                        "ec2:DescribeNetworkInterfaces",
                        "ec2:DescribeRouteTables",
                        "ec2:DescribeSecurityGroups",
                        "ec2:DescribeSubnets",
                        "ec2:DescribeTransitGatewayAttachments",
                        "ec2:DescribeTransitGatewayVpcAttachments",
                        "ec2:DescribeTransitGateways",
                        "ec2:DescribeVpcAttribute",
                        "ec2:DescribeVpcEndpoints",
                        "ec2:DescribeVpcPeeringConnections",
                        "ec2:DescribeVpcs",
                        "ec2:SearchTransitGatewayRoutes",
                        "iam:GetPolicy",
                        "iam:GetPolicyVersion",
                        "iam:GetRolePolicy",
                        "iam:ListAttachedRolePolicies",
                        "iam:ListRolePolicies",
                        "iam:SimulateCustomPolicy",
                        "kms:DescribeKey",
                        "kms:GetKeyPolicy",
                        "kms:ListAliases",
                        "logs:DescribeLogGroups",
                        "logs:FilterLogEvents",
                        "s3:GetBucketAcl",
                        "s3:GetBucketPolicyStatus",
                        "s3:GetBucketPublicAccessBlock",
                        "s3:GetAccountPublicAccessBlock",
                        "ssm:GetAutomationExecution",
                        "sts:GetCallerIdentity"
                    ],
                    "Resource": "*"
                },
                {
                    "Sid": "SSMStartConnectivityTroubleshooter",
                    "Effect": "Allow",
                    "Action": [
                        "ssm:StartAutomationExecution"
                    ],
                    "Resource": [
                        "arn:<aws|aws-cn|aws-us-gov>:ssm:*:*:automation-execution/*",
                        "arn:<aws|aws-cn|aws-us-gov>:ssm:*:*:document/AWSSupport-ConnectivityTroubleshooter"
                    ]
                }
            ]
        }
Anleitungen
Folgen Sie diesen Schritten, um die Automatisierung zu konfigurieren:
-
Navigieren Sie AWSSupport-TroubleshootMWAAEnvironmentCreation
im Systems Manager unter Dokumente zu. -
Wählen Sie Automatisierung ausführen. Stellen Sie sicher, dass Ihre IAM-Rolle über die im vorherigen Abschnitt aufgeführten erforderlichen Berechtigungen verfügt, bevor Sie die Automatisierung ausführen.
-
Geben Sie für die Eingabeparameter Folgendes ein:
-
AutomationAssumeRole (Fakultativ):
Der Amazon-Ressourcenname (ARN) der AWS AWS Identity and Access Management (IAM) -Rolle, die es Systems Manager Automation ermöglicht, die Aktionen in Ihrem Namen durchzuführen. Wenn keine Rolle angegeben ist, verwendet Systems Manager Automation die Berechtigungen des Benutzers, der dieses Runbook startet.
-
EnvironmentName (Erforderlich):
Name der Amazon MWAA-Umgebung, die Sie evaluieren möchten.
-
LookbackPeriodInHours (Fakultativ):
Geben Sie an, wie weit (in Stunden) die Suche nach CloudTrail Ereignissen und CloudWatch Protokollen nach Fehlern zurückliegt. Wenn Sie keinen Wert angeben, verwendet die Automatisierung den Zeitpunkt der letzten Aktualisierung der Umgebung, um das Lookback-Fenster zu bestimmen. Die Standardbegrenzung beträgt 24 Stunden. Sie können Werte über 24 angeben, dies kann jedoch zu längeren Ausführungszeiten führen.
-
-
Wählen Sie Ausführen.
-
Die Automatisierung wird initiiert.
-
Das Dokument führt die folgenden Schritte aus:
-
GetMWAAEnvironmentDetails:Ruft die Details der Amazon MWAA-Umgebung ab. Schlägt dieser Schritt fehl, wird der Automatisierungsprozess angehalten und als angezeigt.
Failed -
BranchOnEndpointManagement:Verzweigt den Workflow je nachdem, ob die Amazon MWAA-Umgebung ein vom Kunden verwaltetes Endpunktmanagement verwendet. In diesem Fall überprüft die Automatisierung die vom Kunden verwalteten Endgeräte.
-
CheckCustomerManagedEndpoints:Überprüft die Verfügbarkeit und Erreichbarkeit von vom Kunden verwalteten Endpunkten.
-
CheckIAMPermissionsOnExecutionRole:Überprüft, ob die Ausführungsrolle über die erforderlichen Berechtigungen für Amazon MWA-, Amazon S3-, CloudWatch CloudWatch Logs- und Amazon SQS-Ressourcen verfügt. Wenn ein vom Kunden verwalteter AWS Key Management Service (AWS KMS) -Schlüssel erkannt wird, validiert die Automatisierung die für den Schlüssel erforderlichen Berechtigungen. In diesem Schritt wird mithilfe der
iam:SimulateCustomPolicyAPI festgestellt, ob die Automatisierungsausführungsrolle alle erforderlichen Berechtigungen erfüllt. -
CheckKMSPolicyOnKMSKey:Prüft, ob die AWS KMS Schlüsselrichtlinie es der Amazon MWAA-Umgebung ermöglicht, den Schlüssel zum Verschlüsseln von Protokollen zu verwenden. CloudWatch Wenn der AWS KMS Schlüssel AWS verwaltet wird, überspringt die Automatisierung diese Prüfung.
-
CheckIfRequiredLogGroupsExists:Prüft, ob die erforderlichen CloudWatch Protokollgruppen für die Amazon MWAA-Umgebung existieren. Wenn nicht, sucht die Automatisierung CloudTrail nach Ereignissen
CreateLogGroupundDeleteLogGroup. In diesem Schritt wird auch nachCreateLogGroupEreignissen gesucht. -
BranchOnLogGroupsFindings:Verzweigungen basieren auf der Existenz von CloudWatch Protokollgruppen, die sich auf die Amazon MWAA-Umgebung beziehen. Wenn mindestens eine Protokollgruppe vorhanden ist, analysiert die Automatisierung sie, um Fehler zu finden. Wenn keine Protokollgruppen vorhanden sind, überspringt die Automatisierung den nächsten Schritt.
-
CheckForErrorsInLogGroups:Analysiert die CloudWatch Protokollgruppen, um Fehler zu finden.
-
GetRequiredEndPointsDetails:Ruft die von der Amazon MWAA-Umgebung verwendeten Service-Endpunkte ab.
-
CheckNetworkConfiguration:Überprüft, ob die Netzwerkkonfiguration der Amazon MWAA-Umgebung den Anforderungen entspricht, einschließlich der Überprüfung von Sicherheitsgruppen, Netzwerk-ACLs, Subnetzen, Routing-Tabellenkonfigurationen und der Vielfalt der Availability Zones.
-
CheckEndpointsConnectivity:Ruft die
AWSSupport-ConnectivityTroubleshooteruntergeordnete Automatisierung auf, um die Konnektivität der Amazon MWAA zu den erforderlichen Endpunkten zu überprüfen. -
CheckS3BlockPublicAccess:Überprüft, ob der Amazon S3-Bucket der Amazon MWAA-Umgebung
Block Public
                            Access
aktiviert ist, und überprüft auch die allgemeinen Amazon S3 Block Public Access-Einstellungen des Kontos. -
GenerateReport:Sammelt Informationen aus der Automatisierung und druckt das Ergebnis oder die Ausgabe jedes Schritts aus.
-
-
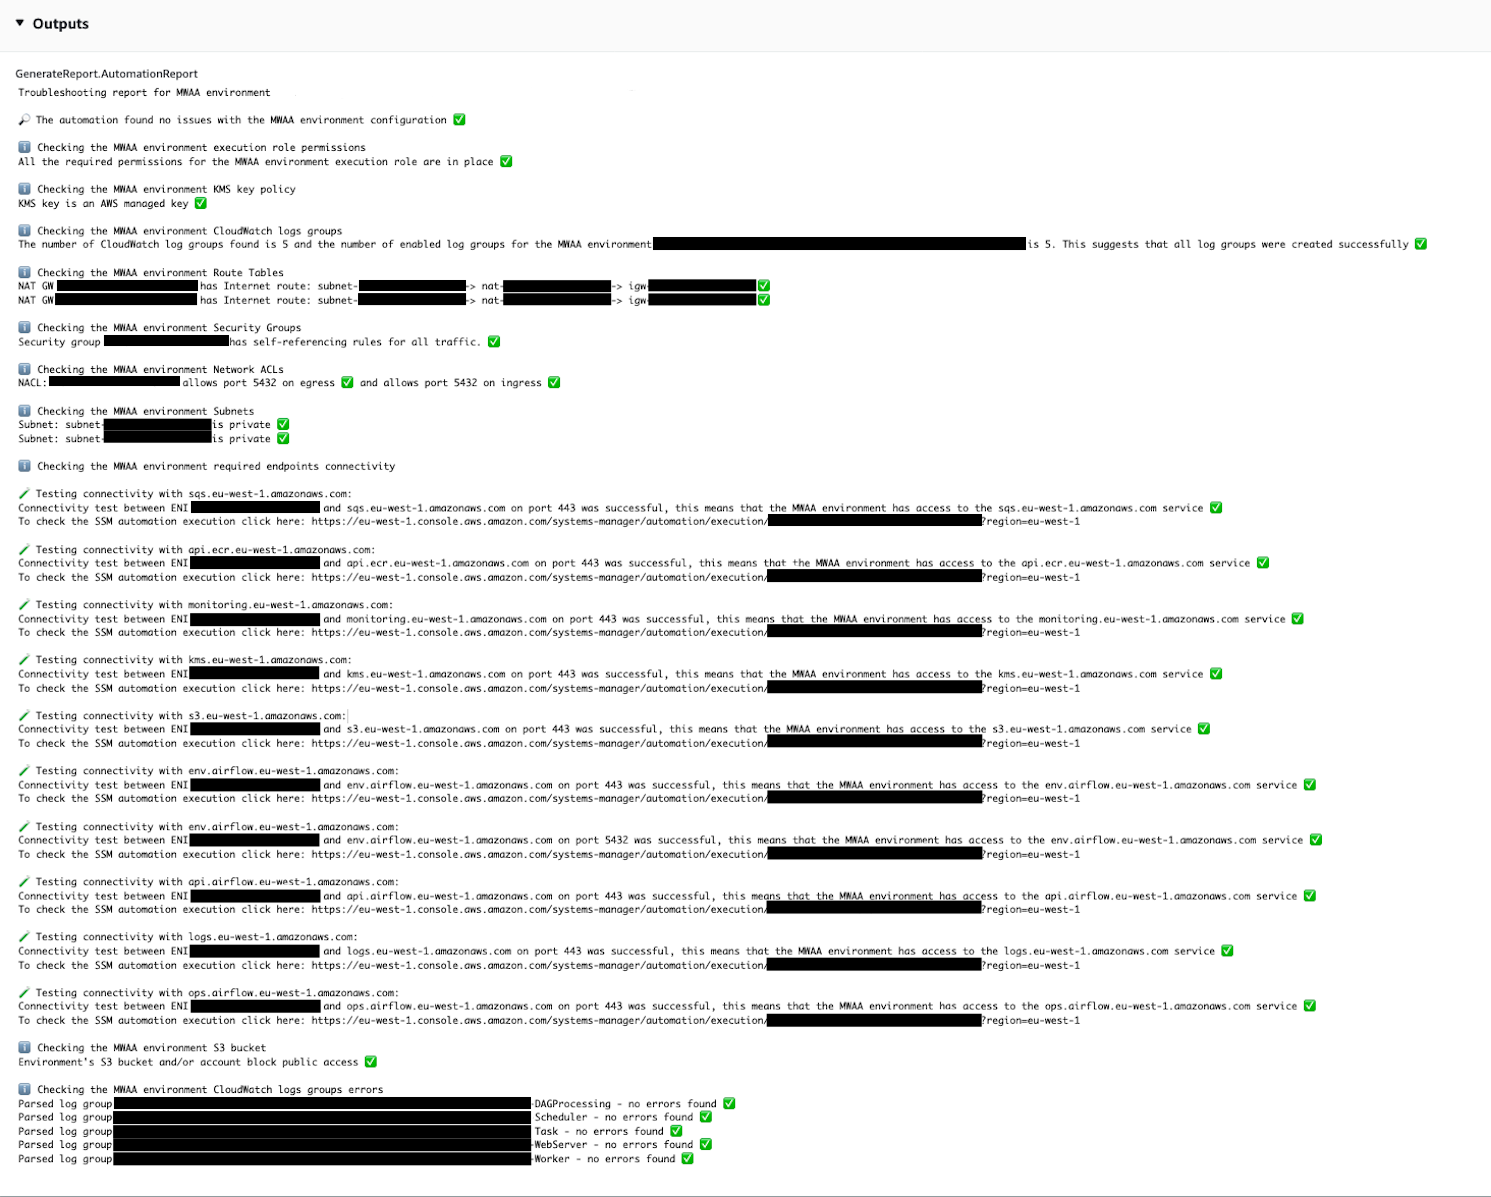
Nach Abschluss der Automatisierung finden Sie im Abschnitt Ausgaben detaillierte Ausführungsergebnisse:
-
Überprüfung der vom Kunden verwalteten Endpunkte der Amazon MWAA-Umgebung:
Überprüft die Verfügbarkeit und Zugänglichkeit von vom Kunden verwalteten Endpunkten, wenn die Umgebung eine vom Kunden verwaltete Endpunktverwaltung verwendet.
-
Überprüfung der Berechtigungen für die Amazon MWAA-Umgebungsrolle zur Ausführung:
Überprüft, ob die Ausführungsrolle über die erforderlichen Berechtigungen für Amazon MWAA-, Amazon S3- CloudWatch, CloudWatch Logs- und Amazon SQS-Ressourcen verfügt. Wenn ein vom Kunden verwalteter AWS KMS Schlüssel erkannt wird, validiert die Automatisierung die für den Schlüssel erforderlichen Berechtigungen.
-
Überprüfung der Amazon AWS KMS MWAA-Umgebungsschlüsselrichtlinie:
Überprüft, ob die Ausführungsrolle über die erforderlichen Berechtigungen für Amazon MWAA-, Amazon S3- CloudWatch, CloudWatch Logs- und Amazon SQS-Ressourcen verfügt. Wenn ein vom Kunden verwalteter AWS KMS Schlüssel erkannt wird, prüft die Automatisierung außerdem, ob die erforderlichen Berechtigungen für den Schlüssel vorhanden sind.
-
Bei der Überprüfung der Amazon MWAA-Umgebung werden Gruppen CloudWatch protokolliert:
Überprüft, ob die erforderlichen CloudWatch Protokollgruppen für die Amazon MWAA-Umgebung vorhanden sind. Wenn dies nicht der Fall ist, überprüft die Automatisierung dann, ob
CreateLogGroupundDeleteLogGroupwelche CloudTrail Ereignisse gefunden wurden. -
Überprüfung der Routentabellen der Amazon MWAA-Umgebung:
Überprüft, ob die Amazon VPC-Routing-Tabellen in der Amazon MWAA-Umgebung ordnungsgemäß konfiguriert sind.
-
Überprüfung der Sicherheitsgruppen der Amazon MWAA-Umgebung:
Überprüft, ob die Amazon VPC-Sicherheitsgruppen der Amazon MWAA-Umgebung ordnungsgemäß konfiguriert sind.
-
Überprüfung der Netzwerk-ACLs der Amazon MWAA-Umgebung:
Überprüft, ob die Amazon VPC-Sicherheitsgruppen in der Amazon MWAA-Umgebung richtig konfiguriert sind.
-
Überprüfung der Subnetze der Amazon MWAA-Umgebung:
Überprüft, ob die Subnetze der Amazon MWAA-Umgebung privat sind.
-
Überprüfung der Vielfalt der Availability Zones der Amazon MWAA-Umgebung:
Überprüft, ob sich die Subnetze der Amazon MWAA-Umgebung in verschiedenen Availability Zones befinden, um eine hohe Verfügbarkeit zu gewährleisten.
-
Für die Überprüfung der Amazon MWAA-Umgebung war Konnektivität an den Endpunkten erforderlich:
Überprüft, ob die Amazon MWAA-Umgebung auf die erforderlichen Endpunkte zugreifen kann. Zu diesem Zweck ruft die Automatisierung die Automatisierung auf.
AWSSupport-ConnectivityTroubleshooter -
Überprüfung der Amazon MWAA-Umgebung Amazon S3-Bucket:
Überprüft, ob der Amazon S3-Bucket der Amazon MWAA-Umgebung
Block Public
                            Access
aktiviert ist, und überprüft auch die Amazon S3-Einstellungen für den öffentlichen Zugriff blockieren des Kontos. -
Bei der Überprüfung der Amazon MWAA-Umgebung CloudWatch werden Gruppenfehler protokolliert:
Analysiert die vorhandenen CloudWatch Protokollgruppen der Amazon MWAA-Umgebung, um Fehler zu finden.
-
Referenzen
Systems Manager Automation
