Die vorliegende Übersetzung wurde maschinell erstellt. Im Falle eines Konflikts oder eines Widerspruchs zwischen dieser übersetzten Fassung und der englischen Fassung (einschließlich infolge von Verzögerungen bei der Übersetzung) ist die englische Fassung maßgeblich.
AWSSupport-TroubleshootRDSIAMAuthentication
Beschreibung
Das AWSSupport-TroubleshootRDSIAMAuthentication hilft bei der Fehlerbehebung AWS Identity and Access Management (IAM) -Authentifizierung für Amazon RDS for PostgreSQL, Amazon RDS for MySQL, Amazon RDS for MariaDB, Amazon Aurora PostgreSQL und Amazon Aurora MySQL Instances. Verwenden Sie dieses Runbook, um die Konfiguration zu überprüfen, die für die IAM-Authentifizierung mit einer Amazon RDS-Instance oder einem Aurora Cluster erforderlich ist. Es enthält auch Schritte zur Behebung der Verbindungsprobleme mit der Amazon RDS-Instance oder dem Aurora-Cluster.
Wichtig
Dieses Runbook unterstützt Amazon RDS für Oracle oder Amazon RDS für Microsoft SQL Server nicht.
Wichtig
Wenn eine Amazon EC2-Quellinstanz bereitgestellt wird und die Zieldatenbank Amazon RDS ist, wird eine untergeordnete Automatisierung AWSSupport-TroubleshootConnectivityToRDS zur Fehlerbehebung bei der TCP-Konnektivität aufgerufen. Die Ausgabe enthält auch Befehle, die Sie auf Ihrer Amazon EC2-Instance oder Ihrem Quellcomputer ausführen können, um mithilfe der IAM-Authentifizierung eine Verbindung zu den Amazon RDS-Instances herzustellen.
Wie funktioniert es?
Dieses Runbook besteht aus sechs Schritten:
-
Schritt 1: ValidateInputs: Validiert die Eingaben für die Automatisierung.
-
Schritt 2: BranchOnSourceEC2Provided: Überprüft, ob eine Amazon EC2-Quellinstanz-ID in den Eingabeparametern angegeben ist.
-
Schritt 3: ValidaterDSConnectivity: Validiert die Amazon RDS-Konnektivität von der Amazon EC2-Quellinstanz aus, sofern diese angegeben ist.
-
Schritt 4: ValidaterDSIAMAuthentication: Überprüft, ob die IAM-Authentifizierungsfunktion aktiviert ist.
-
Schritt 5: ValidateIamPolicies: Überprüft, ob die erforderlichen IAM-Berechtigungen in dem bereitgestellten IAM vorhanden sind. user/role
-
Schritt 6: GenerateReport: Generiert einen Bericht über die Ergebnisse der zuvor ausgeführten Schritte.
Führen Sie diese Automatisierung aus (Konsole)
Art des Dokuments
Automatisierung
Eigentümer
Amazon
Plattformen
Linux
Parameter
-
AutomationAssumeRole
Typ: Zeichenfolge
Beschreibung: (Optional) Der Amazon-Ressourcenname (ARN) der AWS Identity and Access Management (IAM) -Rolle, die es Systems Manager Automation ermöglicht, die Aktionen in Ihrem Namen auszuführen. Wenn keine Rolle angegeben ist, verwendet Systems Manager Automation die Berechtigungen des Benutzers, der dieses Runbook startet.
-
RDS-Typ
Typ: Zeichenfolge
Beschreibung: (Erforderlich): Wählen Sie den Typ der relationalen Datenbank aus, mit der Sie eine Verbindung herstellen und sich authentifizieren möchten.
Zulässige Werte: oder
Amazon RDSAmazon Aurora Cluster. -
DBInstanceIdentifier
Typ: Zeichenfolge
Beschreibung: (Erforderlich) Die Kennung der Amazon RDS-Datenbank-Instance oder des Aurora-Datenbank-Clusters.
Zulässiges Muster:
^[A-Za-z0-9]+(-[A-Za-z0-9]+)*$Maximale Anzahl Zeichen: 63
-
SourceEc2InstanceIdentifier
Typ:
AWS::EC2::Instance::IdBeschreibung: (Optional) Die Amazon EC2-Instance-ID, wenn Sie von einer Amazon EC2-Instance, die in demselben Konto und derselben Region läuft, eine Verbindung zur Amazon RDS-Datenbank-Instance herstellen. Geben Sie diesen Parameter nicht an, wenn die Quelle keine Amazon EC2-Instance ist oder wenn der Amazon RDS-Zieltyp ein Aurora Database Cluster ist.
Standard:
"" -
DBIAMRoleName
Typ: Zeichenfolge
Beschreibung: (Optional) Der IAM-Rollenname, der für IAM-based die Authentifizierung verwendet wird. Geben Sie nur an, wenn der Parameter nicht angegeben
DBIAMUserNamewird, andernfalls lassen Sie ihn leer. Es muss entwederDBIAMRoleNameoderDBIAMUserNameangegeben werden.Zulässiges Muster:
^[a-zA-Z0-9+=,.@_-]{1,64}$|^$Maximale Anzahl Zeichen: 64
Standard:
"" -
DBIAMUserName
Typ: Zeichenfolge
Beschreibung: (Optional) Der für die IAM-based Authentifizierung verwendete IAM-Benutzername. Geben Sie nur an, wenn der
DBIAMRoleNameParameter nicht angegeben wird, andernfalls lassen Sie ihn leer. Es muss entwederDBIAMRoleNameoderDBIAMUserNameangegeben werden.Zulässiges Muster:
^[a-zA-Z0-9+=,.@_-]{1,64}$|^$Maximale Anzahl Zeichen: 64
Standard:
"" -
DBUserName
Typ: Zeichenfolge
Beschreibung: (Optional) Der Datenbankbenutzername, der einem IAM role/user zur IAM-based Authentifizierung innerhalb der Datenbank zugeordnet ist. Die Standardoption
*bewertet, ob dierds-db:connectBerechtigung für alle Benutzer in der Datenbank zulässig ist.Zulässiges Muster:
^[a-zA-Z0-9+=,.@*_-]{1,64}$Maximale Anzahl Zeichen: 64
Standard:
*
Erforderliche IAM-Berechtigungen
Der AutomationAssumeRole Parameter erfordert die folgenden Aktionen, um das Runbook erfolgreich zu verwenden.
-
ec2:DescribeInstances -
ec2:DescribeNetworkAcls -
ec2:DescribeRouteTables -
ec2:DescribeSecurityGroups -
ec2:DescribeSubnets -
iam:GetPolicy -
iam:GetRole -
iam:GetUser -
iam:ListAttachedRolePolicies -
iam:ListAttachedUserPolicies -
iam:ListRolePolicies -
iam:ListUserPolicies -
iam:SimulatePrincipalPolicy -
rds:DescribeDBClusters -
rds:DescribeDBInstances -
ssm:DescribeAutomationStepExecutions -
ssm:GetAutomationExecution -
ssm:StartAutomationExecution
Anweisungen
-
Navigieren Sie AWSSupport-TroubleshootRDSIAMAuthentication
in der AWS Systems Manager Konsole zu. -
Wählen Sie Automatisierung ausführen
-
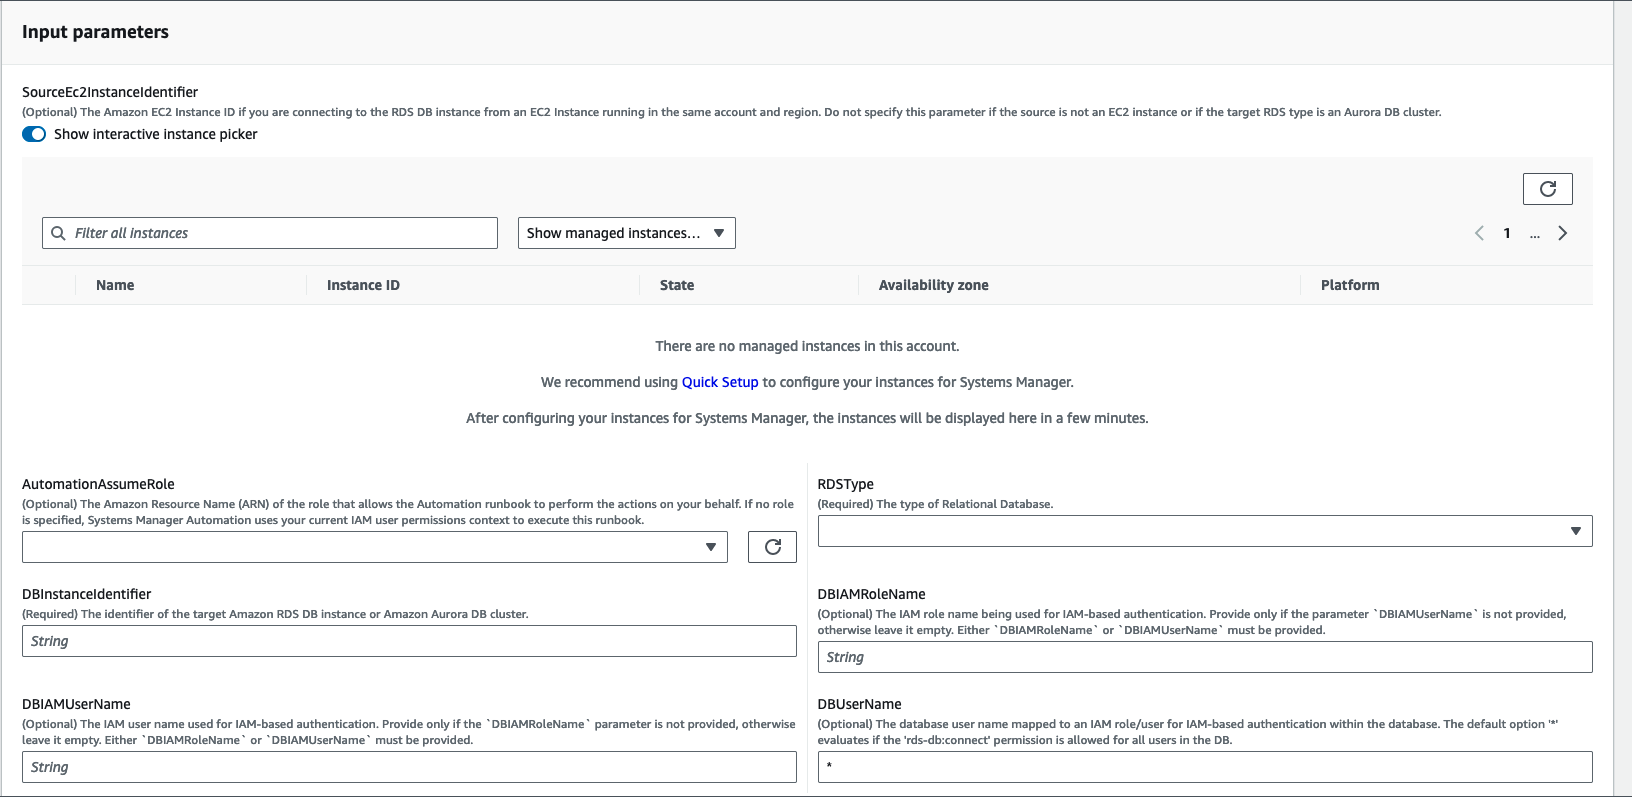
Geben Sie für Eingabeparameter Folgendes ein:
-
AutomationAssumeRole(Fakultativ):
Der Amazon-Ressourcenname (ARN) der AWS Identity and Access Management (IAM) -Rolle, die es Systems Manager Automation ermöglicht, die Aktionen in Ihrem Namen durchzuführen. Wenn keine Rolle angegeben ist, verwendet Systems Manager Automation die Berechtigungen des Benutzers, der dieses Runbook startet.
-
RDSType (erforderlich):
Wählen Sie den Amazon RDS-Typ aus, mit dem Sie eine Verbindung herstellen und sich authentifizieren möchten. Wählen Sie aus den beiden zulässigen Werten: oder
Amazon RDSAmazon Aurora Cluster. -
DBInstanceIdentifier(Erforderlich):
Geben Sie die ID der Amazon RDS-Zieldatenbank-Instance oder des Aurora-Clusters ein, mit dem Sie eine Verbindung herstellen möchten, und verwenden Sie IAM-Anmeldeinformationen für die Authentifizierung.
-
SourceEc2InstanceIdentifier(Fakultativ):
Geben Sie die Amazon EC2-Instance-ID an, wenn Sie von einer Amazon EC2-Instance aus, die in demselben Konto und derselben Region vorhanden ist, eine Verbindung zur Amazon RDS-Datenbank-Instance herstellen. Lassen Sie das Feld leer, wenn es sich bei der Quelle nicht um Amazon EC2 handelt oder wenn der Amazon RDS-Zieltyp ein Aurora Cluster ist.
-
DBIAMRoleName(Fakultativ):
Geben Sie den für die IAM-Based Authentifizierung verwendeten IAM-Rollennamen ein. Nur angeben, wenn nicht
DBIAMUserNameangegeben, andernfalls lassen Sie das Feld leer. Es muss entwederDBIAMRoleNameoderDBIAMUserNameangegeben werden. -
DBIAMUserName(Fakultativ):
Geben Sie den für die IAM-Based Authentifizierung verwendeten IAM-Benutzer ein. Nur angeben, wenn nicht
DBIAMRoleNameangegeben, andernfalls lassen Sie das Feld leer. Es muss entwederDBIAMRoleNameoderDBIAMUserNameangegeben werden. -
DBUserName(Fakultativ):
Geben Sie den Datenbankbenutzer ein, der einem IAM role/user für die IAM-Based Authentifizierung innerhalb der Datenbank zugeordnet ist. Die Standardoption
*wird zur Auswertung verwendet. In diesem Feld ist nichts angegeben.
-
-
Wählen Sie Ausführen aus.
-
Beachten Sie, dass die Automatisierung initiiert wird.
-
Das Dokument führt die folgenden Schritte aus:
-
Schritt 1: Eingaben validieren:
Validiert die Eingaben für die Automatisierung —
SourceEC2InstanceIdentifier(optional),DBInstanceIdentifieroder, und oderClusterID.DBIAMRoleNameDBIAMUserNameEs überprüft, ob die eingegebenen Eingabeparameter in Ihrem Konto und Ihrer Region vorhanden sind. Außerdem wird überprüft, ob der Benutzer einen der IAM-Parameter eingegeben hat (z. B.DBIAMRoleNameoder).DBIAMUserNameDarüber hinaus führt es weitere Überprüfungen durch, z. B. ob sich die erwähnte Datenbank im Status Verfügbar befindet. -
Schritt 2: FilialeOnSourceEC2Provided:
Überprüft, ob die Quelle Amazon EC2 in den Eingabeparametern angegeben ist und es sich bei der Datenbank um Amazon RDS handelt. Falls ja, wird mit Schritt 3 fortgefahren. Wenn nicht, wird Schritt 3, die Amazon EC2-Amazon RDS Connectivity-Validierung, übersprungen und mit Schritt 4 fortgefahren.
-
Schritt 3: RDS-Konnektivität validieren:
Wenn die Quelle Amazon EC2 in den Eingabeparametern angegeben ist und es sich bei der Datenbank um Amazon RDS handelt, leitet Schritt 2 Schritt 3 ein. In diesem Schritt
AWSSupport-TroubleshootConnectivityToRDSwird die untergeordnete Automatisierung aufgerufen, um die Amazon RDS-Konnektivität von der Amazon EC2-Quelle aus zu überprüfen. Das untergeordnete Automatisierungs-RunbookAWSSupport-TroubleshootConnectivityToRDSüberprüft, ob die erforderlichen Netzwerkkonfigurationen (Amazon Virtual Private Cloud [Amazon VPC], Sicherheitsgruppen, Network Access Control List [NACL], Amazon RDS-Verfügbarkeit) vorhanden sind, sodass Sie eine Verbindung von der Amazon EC2-Instance zur Amazon RDS-Instance herstellen können. -
Schritt 4: RDSIAM-Authentifizierung validieren:
Überprüft, ob die IAM-Authentifizierungsfunktion auf der Amazon RDS-Instance oder dem Aurora Cluster aktiviert ist.
-
Schritt 5: Validieren Sie die IAM-Richtlinien:
Überprüft, ob die user/role übergebenen IAM-Berechtigungen die erforderlichen IAM-Berechtigungen enthalten, damit sich die IAM-Anmeldeinformationen für den angegebenen Datenbankbenutzer (falls vorhanden) bei der Amazon RDS-Instance authentifizieren können.
-
Schritt 6: Bericht generieren:
Ruft alle Informationen aus den vorherigen Schritten ab und druckt das Ergebnis oder die Ausgabe jedes Schritts aus. Außerdem werden die Schritte aufgeführt, auf die Sie verweisen und die Sie ausführen müssen, um mithilfe der IAM-Anmeldeinformationen eine Verbindung zur Amazon RDS-Instance herzustellen.
-
-
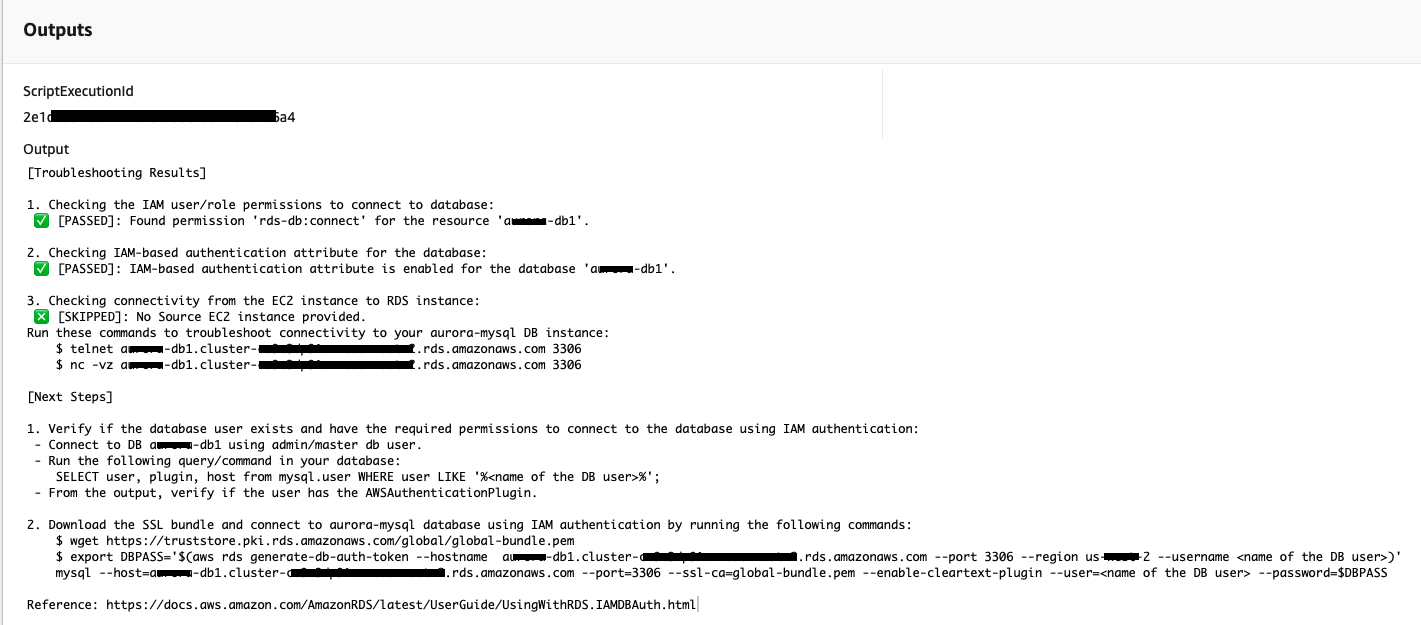
Wenn die Automatisierung abgeschlossen ist, finden Sie im Abschnitt Ausgaben die detaillierten Ergebnisse:
-
Überprüfung der User/Role IAM-Berechtigung zum Herstellen einer Verbindung zur Datenbank:
Überprüft, ob die user/role übergebenen IAM-Berechtigungen die erforderlichen IAM-Berechtigungen enthalten, damit sich die IAM-Anmeldeinformationen für den angegebenen Datenbankbenutzer (falls vorhanden) bei der Amazon RDS-Instance authentifizieren können.
-
Das IAM-Based Authentifizierungsattribut für die Datenbank wird überprüft:
Überprüft, ob die Funktion der IAM-Authentifizierung für den angegebenen Amazon Database/Aurora RDS-Cluster aktiviert ist.
-
Überprüfung der Konnektivität von der Amazon EC2-Instance zur Amazon RDS-Instance:
Überprüft, ob die erforderlichen Netzwerkkonfigurationen (Amazon VPC, Security Groups, NACL, Amazon RDS-Verfügbarkeit) vorhanden sind, sodass Sie eine Verbindung von der Amazon EC2-Instance zur Amazon RDS-Instance herstellen können.
-
Nächste Schritte:
Führt die Befehle und Schritte auf, auf die verwiesen und die ausgeführt werden müssen, um mithilfe der IAM-Anmeldeinformationen eine Verbindung zur Amazon RDS-Instance herzustellen.
-
Referenzen
Systems Manager Automation
