Die vorliegende Übersetzung wurde maschinell erstellt. Im Falle eines Konflikts oder eines Widerspruchs zwischen dieser übersetzten Fassung und der englischen Fassung (einschließlich infolge von Verzögerungen bei der Übersetzung) ist die englische Fassung maßgeblich.
Automatisierte Bereitstellung — StackSets
Anmerkung
Wir empfehlen die Bereitstellung mit. StackSets Für Bereitstellungen mit einem einzelnen Konto oder zu Test- oder Evaluierungszwecken sollten Sie jedoch die Option „Stacks“ in Betracht ziehen.
Bevor Sie die Lösung auf den Markt bringen, sollten Sie sich mit der Architektur, den Lösungskomponenten sowie den Sicherheits- und Designaspekten vertraut machen, die in diesem Handbuch behandelt werden. Folgen Sie den schrittweisen Anweisungen in diesem Abschnitt, um die Lösung zu konfigurieren und in Ihren AWS-Organisationen bereitzustellen.
Bereitstellungszeit: Ungefähr 30 Minuten pro Konto, abhängig von den StackSet Parametern.
Voraussetzungen
https://aws.amazon.com/organizations/
Wenn Sie zuvor Version 1.3.x oder eine frühere Version dieser Lösung bereitgestellt haben, müssen Sie die vorhandene Lösung deinstallieren. Weitere Informationen finden Sie unter Lösung aktualisieren.
Bevor Sie diese Lösung bereitstellen, überprüfen Sie Ihre AWS Security Hub-Bereitstellung:
-
In Ihrer AWS-Organisation muss ein delegiertes Security Hub-Administratorkonto vorhanden sein.
-
Security Hub sollte so konfiguriert sein, dass die Ergebnisse regionsübergreifend zusammengefasst werden. Weitere Informationen finden Sie unter Zusammenfassung der Ergebnisse über Regionen hinweg im AWS Security Hub-Benutzerhandbuch.
-
Sie sollten Security Hub für Ihre Organisation in jeder Region aktivieren, in der Sie AWS nutzen.
Bei diesem Verfahren wird davon ausgegangen, dass Sie mehrere Konten haben, die AWS Organizations verwenden, und dass Sie ein AWS Organizations-Administratorkonto und ein AWS Security Hub-Administratorkonto delegiert haben.
Diese Lösung funktioniert sowohl mit AWS Security Hub als auch mit AWS Security Hub CSPM.
Überblick über die Bereitstellung
Anmerkung
StackSets Bei der Bereitstellung dieser Lösung wird eine Kombination aus dienstverwaltetem und StackSets selbstverwaltetem System verwendet. Self-managed StackSets muss derzeit verwendet werden, da sie verschachtelte Stacks verwenden, die von Service-Managed noch nicht unterstützt werden. StackSets
Stellen Sie das StackSets über ein delegiertes Administratorkonto in Ihren AWS-Organisationen bereit.
Planung
Verwenden Sie das folgende Formular, um bei der StackSets Bereitstellung zu helfen. Bereiten Sie Ihre Daten vor und kopieren Sie dann die Werte und fügen Sie sie während der Bereitstellung ein.
AWS Organizations admin account ID: _______________
Security Hub admin account ID: _______________
CloudTrail Logs Group: ______________________________
Member account IDs (comma-separated list):
___________________,
___________________,
___________________,
___________________,
___________________
AWS Organizations OUs (comma-separated list):
___________________,
___________________,
___________________,
___________________,
___________________
(Optional) Schritt 0: Stellen Sie den Ticketing-Integrationsstapel bereit
-
Wenn Sie die Ticketing-Funktion verwenden möchten, stellen Sie zuerst den Ticketing-Integrationsstapel in Ihrem Security Hub-Administratorkonto bereit.
-
Kopieren Sie den Namen der Lambda-Funktion aus diesem Stack und geben Sie ihn als Eingabe für den Admin-Stack ein (siehe Schritt 1).
Schritt 1: Starten Sie den Admin-Stack im delegierten Security Hub-Administratorkonto
-
Starten Sie die
automated-security-response-admin.templateCloudFormation AWS-Vorlage mit einem selbstverwalteten StackSet Konto in Ihrem AWS Security Hub-Administratorkonto in derselben Region wie Ihr Security Hub-Administrator. Diese Vorlage verwendet verschachtelte Stapel. -
Wählen Sie aus, welche Sicherheitsstandards installiert werden sollen. Standardmäßig ist nur SC ausgewählt (empfohlen).
-
Wählen Sie eine vorhandene Orchestrator-Protokollgruppe zur Verwendung aus. Wählen Sie aus
Yes, obSO0111-ASR-Orchestratorbereits eine frühere Installation vorhanden ist. -
Wählen Sie aus, ob die Web-Benutzeroberfläche der Lösung aktiviert werden soll. Wenn Sie diese Funktion aktivieren möchten, müssen Sie auch eine E-Mail-Adresse eingeben, der eine Administratorrolle zugewiesen werden soll.
-
Wählen Sie Ihre Einstellungen für die Erfassung von CloudWatch Kennzahlen zum Betriebszustand der Lösung.
Weitere Informationen zur Selbstverwaltung StackSets finden Sie im CloudFormation AWS-Benutzerhandbuch unter Gewähren selbstverwalteter Berechtigungen.
Schritt 2: Installieren Sie die Korrekturrollen in jedem AWS Security Hub-Mitgliedskonto
Warten Sie, bis Schritt 1 die Bereitstellung abgeschlossen hat, da die Vorlage in Schritt 2 auf die in Schritt 1 erstellten IAM-Rollen verweist.
-
Verwenden Sie einen Service Managed StackSet und starten Sie die
automated-security-response-member-roles.templateCloudFormation AWS-Vorlage in jedem Konto Ihrer AWS-Organisationen in einer einzelnen Region. -
Wählen Sie, ob diese Vorlage automatisch installiert werden soll, wenn ein neues Konto der Organisation beitritt.
-
Geben Sie die Konto-ID Ihres AWS Security Hub-Administratorkontos ein.
-
Geben Sie einen Wert für ein
namespace, der verwendet wird, um Konflikte zwischen Ressourcennamen und einer vorherigen oder gleichzeitigen Bereitstellung im selben Konto zu verhindern. Geben Sie eine Zeichenfolge mit bis zu 9 alphanumerischen Kleinbuchstaben ein.
Schritt 3: Starten Sie den Member-Stack in jedem AWS Security Hub-Mitgliedskonto und jeder Region
-
Starten Sie die
automated-security-response-member.templateCloudFormation AWS-Vorlage mithilfe der Funktion „Selbstverwaltung“ in allen Regionen StackSets, in denen Sie AWS-Ressourcen in jedem Konto Ihrer AWS-Organisation haben, die von demselben Security Hub-Administrator verwaltet werden.Anmerkung
Solange der Service Managed keine verschachtelten Stacks StackSets unterstützt, müssen Sie diesen Schritt für alle neuen Konten ausführen, die der Organisation beitreten.
-
Wählen Sie aus, welche Security Standard-Playbooks installiert werden sollen.
-
Geben Sie den Namen einer CloudTrail Protokollgruppe an (wird bei einigen Problembehebungen verwendet).
-
Geben Sie die Konto-ID Ihres AWS Security Hub-Administratorkontos ein.
-
Geben Sie einen Wert für ein
namespace, der verwendet wird, um Konflikte zwischen Ressourcennamen und einer vorherigen oder gleichzeitigen Bereitstellung im selben Konto zu verhindern. Geben Sie eine Zeichenfolge mit bis zu 9 alphanumerischen Kleinbuchstaben ein. Dies sollte demnamespaceWert entsprechen, den Sie für den Mitgliederrollenstapel ausgewählt haben. Außerdem muss der Namespace-Wert nicht für jedes Mitgliedskonto eindeutig sein.
(Optional) Schritt 0: Starten Sie einen Integrationsstapel für das Ticketsystem
-
Wenn Sie die Ticketing-Funktion verwenden möchten, starten Sie zuerst den entsprechenden Integrations-Stack.
-
Wählen Sie die bereitgestellten Integrationsstacks für Jira oder ServiceNow, oder verwenden Sie sie als Vorlage für die Implementierung Ihrer eigenen benutzerdefinierten Integration.
So stellst du den Jira-Stack bereit:
-
Geben Sie einen Namen für Ihren Stack ein.
-
Geben Sie den URI für Ihre Jira-Instanz an.
-
Geben Sie den Projektschlüssel für das Jira-Projekt an, an das Sie Tickets senden möchten.
-
Erstellen Sie in AWS Secrets Manager ein neues Schlüsselwertgeheimnis, das Ihr Jira und enthält.
UsernamePasswordAnmerkung
Sie können sich dafür entscheiden, einen Jira-API-Schlüssel anstelle Ihres Passworts zu verwenden, indem Sie Ihren Benutzernamen als
Usernameund Ihren API-Schlüssel als angeben.Password -
Füge den ARN dieses Secrets als Eingabe zum Stack hinzu.
Geben Sie einen Stack-Namen, Jira-Projektinformationen und Jira-API-Anmeldeinformationen an.
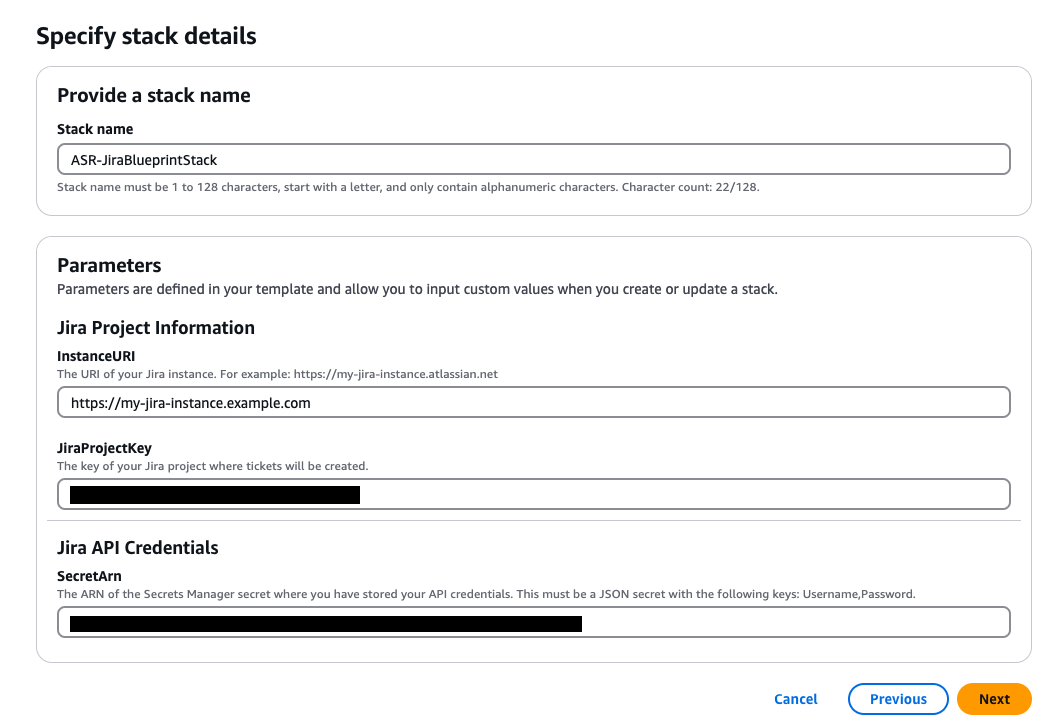
Jira-Feldkonfiguration:
Nach der Bereitstellung des Jira-Stacks können Sie Jira-Ticketfelder anpassen, indem Sie die
JIRA_FIELDS_MAPPINGUmgebungsvariable in der Lambda-Funktion festlegen. Diese JSON-Zeichenfolge überschreibt die standardmäßigen Jira-Ticketfelder und muss der Jira-API-Feldstruktur folgen.Standardwerte, wenn sie leer
JIRA_FIELDS_MAPPINGist oder Felder nicht angegeben sind:-
Priorität:
{"id": "3"}(Mittlere Priorität) -
Problemtyp:
{"id": "10006"}(Aufgabe) -
accountID: Wird automatisch über den API-Endpunkt abgerufen
GET /rest/api/2/myselfBeispielkonfiguration mit benutzerdefinierten Feldern:
{
  "reporter": {"accountId": "123456:494dcbff-1b80-482c-a89d-56ae81c145a4"},
  "priority": {"id": "1"},
  "issuetype": {"id": "10006"},
  "assignee": {"accountId": "123456:another-user-id"},
  "customfield_10001": "custom value"
}
Allgemeine Jira-Feld-IDs:
-
Prioritäts-IDs: 1 (am höchsten), 2 (hoch), 3 (mittel), 4 (niedrig), 5 (am niedrigsten)
-
Problemtyp-ID: Variiert je nach Jira-Projekt (z. B. 10006 für Aufgabe)
-
Konto-ID: Format
123456:494dcbff-1b80-482c-a89d-56ae81c145a4Du kannst deine Jira-Feld-IDs und Account-IDs mithilfe der Jira-REST-API finden:
-
GET /rest/api/2/myselffür Konto-ID -
GET /rest/api/2/priorityfür Prioritäts-IDs -
GET /rest/api/2/project/{projectKey}für Problemtyp-IDsWeitere Informationen findest du im Jira REST API v2 Issue POST-Format
. So stellen Sie den ServiceNow Stack bereit:
-
-
Geben Sie einen Namen für Ihren Stack ein.
-
Geben Sie den URI Ihrer ServiceNow Instanz an.
-
Geben Sie Ihren ServiceNow Tabellennamen an.
-
Erstellen Sie einen API-Schlüssel ServiceNow mit der Berechtigung, die Tabelle zu ändern, in die Sie schreiben möchten.
-
Erstellen Sie im Secrets Manager ein Geheimnis mit dem Schlüssel
API_Keyund geben Sie den geheimen ARN als Eingabe für den Stack an.Geben Sie einen Stack-Namen, ServiceNow Projektinformationen und ServiceNow API-Anmeldeinformationen an.
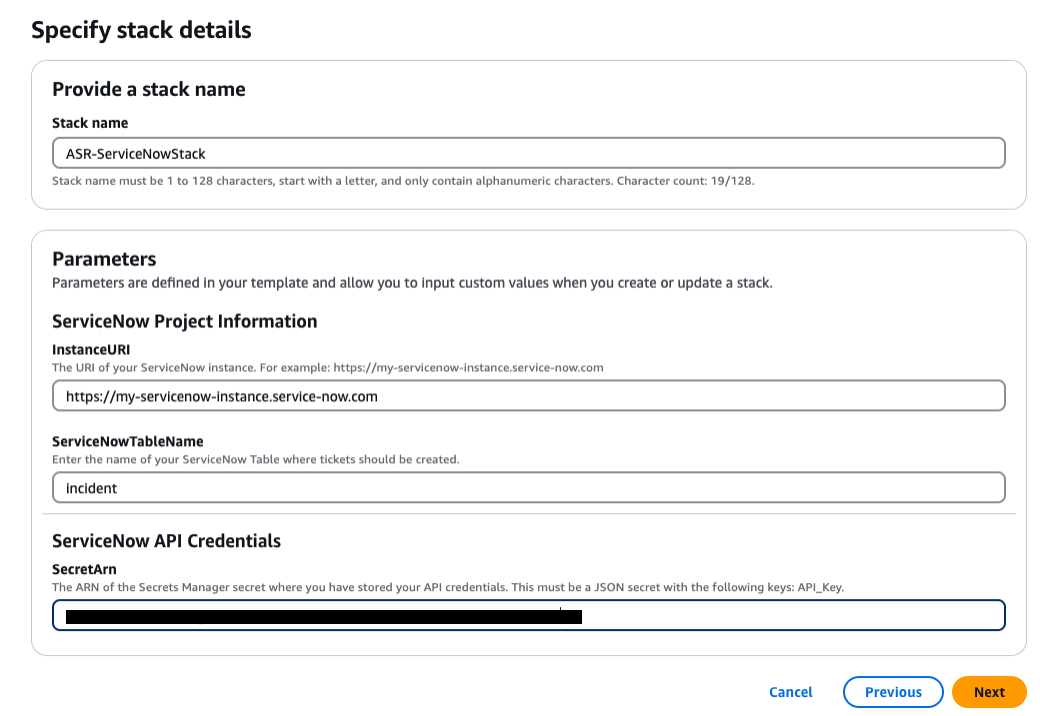
So erstellen Sie einen benutzerdefinierten Integrationsstapel: Fügen Sie eine Lambda-Funktion hinzu, die die Step Functions des Solution Orchestrator für jede Problembehebung aufrufen können. Die Lambda-Funktion sollte die von Step Functions bereitgestellten Eingaben verwenden, eine Nutzlast gemäß den Anforderungen Ihres Ticketsystems erstellen und eine Anfrage an Ihr System richten, um das Ticket zu erstellen.
-
Schritt 1: Starten Sie den Admin-Stack im delegierten Security Hub-Administratorkonto
-
Starten Sie den Admin-Stack
mit Ihrem Security Hub-Administratorkonto. automated-security-response-admin.templateIn der Regel eine pro Organisation in einer einzigen Region. Da dieser Stapel verschachtelte Stapel verwendet, müssen Sie diese Vorlage als selbstverwaltete Vorlage bereitstellen. StackSet
Parameters
| Parameter | Standard | Description |
|---|---|---|
|
Laden Sie den SC Admin Stack |
|
Geben Sie an, ob die Admin-Komponenten für die automatische Korrektur von SC-Steuerelementen installiert werden sollen. |
|
Laden Sie den AFSBP-Admin-Stack |
|
Geben Sie an, ob die Admin-Komponenten für die automatische Korrektur von FSBP-Steuerelementen installiert werden sollen. |
|
Laden Sie den CIS120 Admin Stack |
|
Geben Sie an, ob die Admin-Komponenten für die automatische Behebung von CIS120-Steuerelementen installiert werden sollen. |
|
Laden Sie den CIS140 Admin Stack |
|
Geben Sie an, ob die Admin-Komponenten für die automatische Behebung von CIS140-Steuerelementen installiert werden sollen. |
|
Laden Sie den CIS300 Admin Stack |
|
Geben Sie an, ob die Admin-Komponenten für die automatische Behebung der CIS300-Steuerelemente installiert werden sollen. |
|
Laden Sie den PCI321 Admin Stack |
|
Geben Sie an, ob die Admin-Komponenten für die automatische Behebung von PCI321-Steuerelementen installiert werden sollen. |
|
Laden Sie den NIST Admin Stack |
|
Geben Sie an, ob die Admin-Komponenten für die automatische Korrektur von NIST-Steuerelementen installiert werden sollen. |
|
Orchestrator-Protokollgruppe wiederverwenden |
|
Wählen Sie aus, ob eine vorhandene |
|
ShouldDeployWebUI |
|
Stellen Sie die Komponenten der Web-Benutzeroberfläche bereit, einschließlich API Gateway, Lambda-Funktionen und Distribution. CloudFront Wählen Sie „Ja“, um die webbasierte Benutzeroberfläche zur Anzeige der Ergebnisse und des Behebungsstatus zu aktivieren. Wenn Sie diese Funktion deaktivieren, können Sie weiterhin automatische Problembehebungen konfigurieren und mithilfe der benutzerdefinierten Security Hub CSPM-Aktion Abhilfemaßnahmen bei Bedarf ausführen. |
|
AdminUserEmail |
(Optionale Eingabe) |
E-Mail-Adresse für den ersten Admin-Benutzer. Dieser Benutzer wird vollen Administratorzugriff auf die ASR-Webbenutzeroberfläche haben. Nur erforderlich, wenn die Web-Benutzeroberfläche aktiviert ist. |
|
Verwenden Sie CloudWatch Metriken |
|
Geben Sie an, ob CloudWatch Metriken für die Überwachung der Lösung aktiviert werden sollen. Dadurch wird ein CloudWatch Dashboard zum Anzeigen von Metriken erstellt. |
|
Verwenden Sie CloudWatch Metrik-Alarme |
|
Geben Sie an, ob CloudWatch Metrikalarme für die Lösung aktiviert werden sollen. Dadurch werden Alarme für bestimmte Metriken erstellt, die von der Lösung erfasst wurden. |
|
RemediationFailureAlarmThreshold |
|
Geben Sie den Schwellenwert für den Prozentsatz der Fehlschläge bei der Problembehebung pro Kontroll-ID an. Wenn Sie beispielsweise eingeben, erhalten Sie einen Alarm Dieser Parameter funktioniert nur, wenn Alarme erstellt werden (siehe Parameter CloudWatch Metrik-Alarme verwenden). |
|
EnableEnhancedCloudWatchMetrics |
|
Wenn Im Abschnitt Kosten finden Sie Informationen zu den zusätzlichen Kosten, die dadurch entstehen. |
|
TicketGenFunctionName |
(Optionale Eingabe) |
Optional. Lassen Sie das Feld leer, wenn Sie kein Ticketsystem integrieren möchten. Geben Sie andernfalls den Namen der Lambda-Funktion aus der Stack-Ausgabe von Schritt 0 an, zum Beispiel:. |
Optionen konfigurieren StackSet
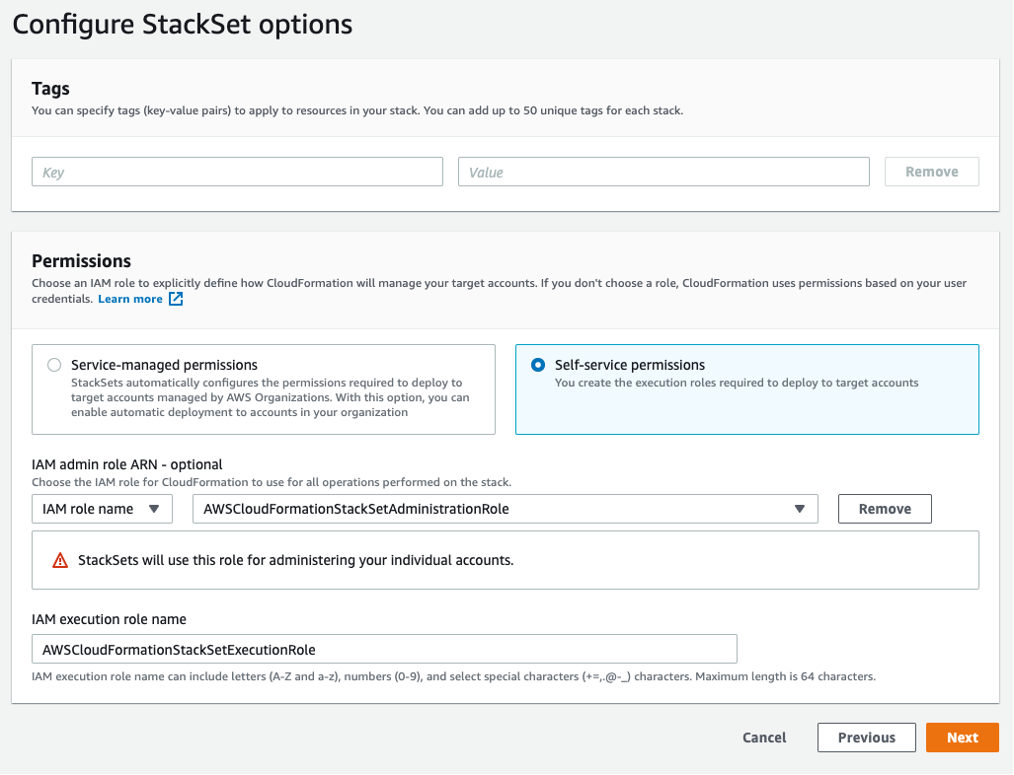
-
Geben Sie für den Parameter Kontonummern die Konto-ID des AWS Security Hub-Administratorkontos ein.
-
Wählen Sie für den Parameter Regionen angeben nur die Region aus, in der der Security Hub-Administrator aktiviert ist. Warten Sie, bis dieser Schritt abgeschlossen ist, bevor Sie mit Schritt 2 fortfahren.
Sie können den Status des StackSet Vorgangs in der CloudFormation AWS-Konsole auf der StackSet Detailseite einsehen. In etwa 15 Minuten sollten Sie den Betriebsstatus ERFOLGREICH erhalten.
Schritt 2: Installieren Sie die Korrekturrollen in jedem AWS Security Hub-Mitgliedskonto
Verwenden Sie einen Service Managed StackSets , um die Vorlage für automated-security-response-member-roles.template Dies StackSet muss in einer Region pro Mitgliedskonto bereitgestellt werden. Es definiert die globalen Rollen, die kontoübergreifende API-Aufrufe von der ASR Orchestrator-Schrittfunktion aus ermöglichen.
Parameters
| Parameter | Standard | Description |
|---|---|---|
|
Namespace |
|
Geben Sie eine Zeichenfolge mit bis zu 9 alphanumerischen Kleinbuchstaben ein. Eindeutiger Namespace, der als Suffix zu den IAM-Rollennamen für die Problembehebung hinzugefügt wird. Derselbe Namespace sollte in den Mitgliederrollen und Mitglieds-Stacks verwendet werden. Diese Zeichenfolge sollte für jede Lösungsbereitstellung eindeutig sein, muss aber bei Stack-Updates nicht geändert werden. Der Namespace-Wert muss nicht für jedes Mitgliedskonto eindeutig sein. |
|
Sec Hub-Administratorkonto |
|
Geben Sie die 12-stellige Konto-ID für das AWS Security Hub-Administratorkonto ein. Dieser Wert gewährt Berechtigungen für die Lösungsrolle des Administratorkontos. |
-
Stellen Sie die Bereitstellung gemäß den Richtlinien Ihrer Organisation für die gesamte Organisation (in der Regel) oder für Organisationseinheiten bereit.
-
Aktivieren Sie die automatische Bereitstellung, damit neue Konten in den AWS-Organisationen diese Berechtigungen erhalten.
-
Wählen Sie für den Parameter Regionen angeben eine einzelne Region aus. IAM-Rollen sind global. Während der StackSet Bereitstellung können Sie mit Schritt 3 fortfahren.
Sie können den Status des StackSet Vorgangs in der CloudFormation AWS-Konsole auf der StackSet Detailseite einsehen. Sie sollten in etwa 5 Minuten den Betriebsstatus ERFOLGREICH erhalten.
Geben Sie StackSet Details an

Schritt 3: Starten Sie den Member-Stack in jedem AWS Security Hub-Mitgliedskonto und jeder Region
Da der Mitglieds-Stack verschachtelte Stacks
Parameters
| Parameter | Standard | Description |
|---|---|---|
|
Geben Sie den Namen des LogGroup an, der zum Erstellen von Metrikfiltern und Alarmen verwendet werden soll |
|
Geben Sie den Namen einer CloudWatch Logs-Gruppe an, in der API-Aufrufe CloudTrail protokolliert werden. Dies wird für CIS 3.1-3.14-Korrekturen verwendet. |
|
SC Member Stack laden |
|
Geben Sie an, ob die Mitgliedskomponenten für die automatische Behebung von SC-Steuerelementen installiert werden sollen. |
|
Laden Sie den AFSBP Member Stack |
|
Geben Sie an, ob die Mitgliedskomponenten für die automatische Korrektur von FSBP-Steuerelementen installiert werden sollen. |
|
Laden Sie den CIS120 Member Stack |
|
Geben Sie an, ob die Mitgliedskomponenten für die automatische Wiederherstellung der CIS120-Steuerelemente installiert werden sollen. |
|
Laden Sie den CIS140 Member Stack |
|
Geben Sie an, ob die Mitgliedskomponenten für die automatische Wartung von CIS140-Steuerelementen installiert werden sollen. |
|
Laden Sie den CIS300 Member Stack |
|
Geben Sie an, ob die Mitgliedskomponenten für die automatische Wiederherstellung der CIS300-Steuerelemente installiert werden sollen. |
|
Laden Sie den PCI321 Member Stack |
|
Geben Sie an, ob die Mitgliedskomponenten für die automatische Wartung von PCI321-Steuerelementen installiert werden sollen. |
|
Laden Sie den NIST-Mitgliedsstapel |
|
Geben Sie an, ob die Mitgliedskomponenten für die automatische Korrektur von NIST-Steuerelementen installiert werden sollen. |
|
Erstellen Sie einen S3-Bucket für Redshift Audit Logging |
|
Wählen Sie |
|
Sec Hub-Administratorkonto |
|
Geben Sie die 12-stellige Konto-ID für das AWS Security Hub-Administratorkonto ein. |
|
Namespace |
|
Geben Sie eine Zeichenfolge mit bis zu 9 alphanumerischen Kleinbuchstaben ein. Diese Zeichenfolge wird Teil der IAM-Rollennamen und des Action Log S3-Buckets. Verwenden Sie denselben Wert für die Bereitstellung von Mitglieds-Stacks und die Bereitstellung von Mitgliedsrollen-Stacks. Die Zeichenfolge sollte für jede Lösungsbereitstellung eindeutig sein, muss aber bei Stack-Updates nicht geändert werden. |
|
EnableCloudTrailForASRActionLog |
|
Wählen Sie aus, |
Konten

Bereitstellungsorte: Sie können eine Liste mit Kontonummern oder Organisationseinheiten angeben.
Regionen angeben: Wählen Sie alle Regionen aus, in denen Sie die Ergebnisse korrigieren möchten. Sie können die Bereitstellungsoptionen entsprechend der Anzahl der Konten und Regionen anpassen. Die Parallelität der Regionen kann parallel sein.
Sie können den Status des StackSet Vorgangs in der CloudFormation AWS-Konsole auf der StackSet Detailseite einsehen. Sie sollten für jede Kombination aus Konto und Region den Betriebsstatus ERFOLGREICH erhalten. Die Bereitstellungszeit variiert je nach Anzahl der ausgewählten Konten und Regionen.
