Die vorliegende Übersetzung wurde maschinell erstellt. Im Falle eines Konflikts oder eines Widerspruchs zwischen dieser übersetzten Fassung und der englischen Fassung (einschließlich infolge von Verzögerungen bei der Übersetzung) ist die englische Fassung maßgeblich.
Erste Schritte mit Cross-Account AWS License Manager mit Shared AWS Managed Microsoft AD
AWS License Manager unterstützt kontoübergreifende Funktionen mithilfe eines gemeinsamen Kontos AWS Managed Microsoft AD, sodass Unternehmen Benutzerabonnements von einem Verzeichnisinhaberkonto aus zentral verwalten und gleichzeitig Instanzen für mehrere Konten bereitstellen können.
Terminologie
-
Verzeichnisinhaberkonto — Lizenzadministratorkonto, in dem das verwaltete AD existiert und das auch für die Verwaltung der Abonnements zuständig ist.
-
Directory-Verbraucherkonto — AWS Konten, bei denen Sie Instanzen mit Benutzerabonnements mithilfe von gemeinsam genutztem AD starten möchten.
Voraussetzungen
Stellen Sie vor Beginn sicher, dass Sie über Folgendes verfügen:
-
Ein Konto AWS Managed Microsoft AD im Verzeichnisbesitzer — richten Sie ein account/license Administratorkonto im Verzeichnisbesitzer ein, von dem aus Sie die Abonnements steuern möchten.
-
Netzwerkkonnektivität zwischen Ihrem Verzeichnisinhaberkonto und all Ihren Verzeichniskonsumentenkonten.
-
Erforderliche IAM-Berechtigungen — siehe IAM-Rollen für User-based Abonnements.
-
Abonnements für die erforderlichen License Manager-Produkte finden Sie AWS Marketplace im Konto des Verzeichnisinhabers:
Einschränkungen
-
Die Verwaltung von Benutzerabonnements ist auf das Konto des Verzeichnisinhabers beschränkt.
-
Cross-region Teilen wird nicht unterstützt.
-
Konsolidierte Abrechnung über das Konto des Verzeichnisinhabers — alle Abonnementkosten werden dem Konto des Verzeichnisinhabers in Rechnung gestellt, obwohl Abonnements in mehreren Konten existieren können.
-
Zwischen den Konten ist eine Netzwerkkonnektivität erforderlich.
Netzwerk-Architektur
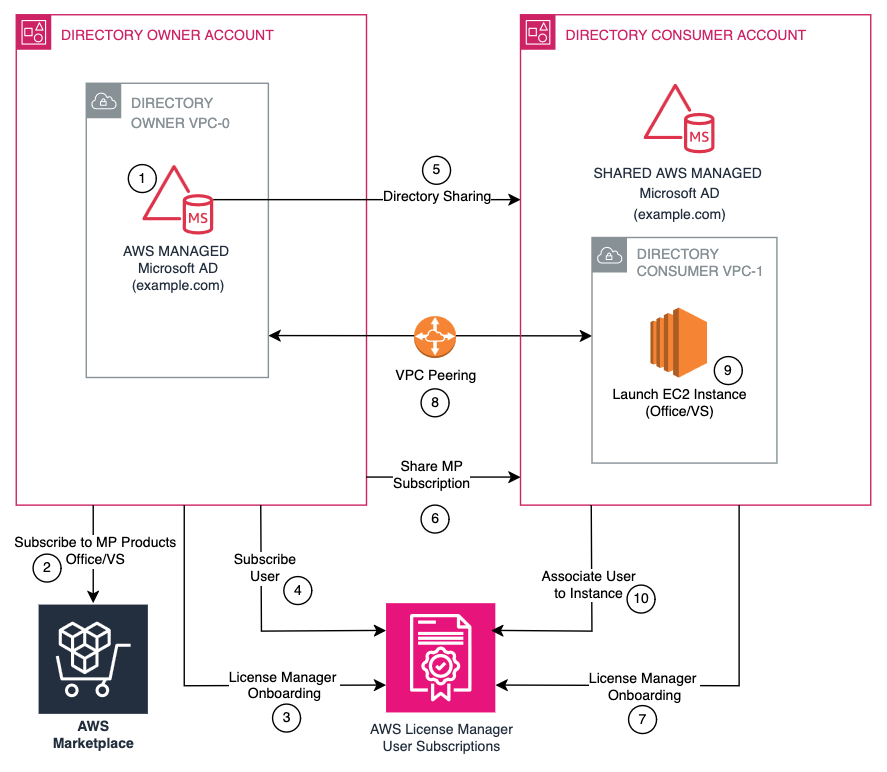
Wie richte ich die kontoübergreifende License Manager-Funktionalität ein
So richten Sie die kontoübergreifende License Manager-Funktionalität ein:
-
Richten Sie das account/license Administratorkonto für den Verzeichnisbesitzer ein.
-
Konfigurieren Sie Benutzerkonten für Verzeichnisse.
-
Stellen Sie die Netzwerkkonnektivität her.
-
Stellen Sie Instanzen bereit und verwalten Sie Benutzerzuordnungen.
Schritt 1: Richten Sie das Owner/license Directory-Administratorkonto ein
Erstellen und teilen AWS Managed Microsoft AD
-
Erstellen Sie eine AWS Managed Microsoft AD in Ihrer VPC, falls sie nicht existiert.
-
Geben Sie das Verzeichnis für Verzeichniskonsumentenkonten frei, wie unter Verzeichnis https://docs.aws.amazon.com/directoryservice/latest/admin-guide/ms_ad_directory_sharing.html teilen beschrieben.
-
Stellen Sie sicher, dass das Verzeichnis ordnungsgemäß mit den erforderlichen Benutzern und Gruppen konfiguriert ist.
Produkte abonnieren
-
Navigiere zu AWS Marketplace.
-
Suchen und abonnieren Sie Ihre benötigten Produkte, Visual Studio oder Office und RDS SAL.
-
Teilen Sie das Visual Studio- oder Office-Abonnement mithilfe von License Manager Create Grants mit den Benutzerkonten des Verzeichnisses. Alternativ können Sie AWS Marketplace Produkte in diesen Konten abonnieren, da sich dies nicht auf die Abrechnung auswirkt. Siehe Erteilte Lizenzen.
-
Stellen Sie sicher, dass der Abonnementstatus aktiv ist.
Registrieren Sie sich beim License Manager
-
Öffnen Sie die License Manager-Konsole.
-
Navigieren Sie zu den User-based Abonnementeinstellungen.
-
Wählen Sie Identitätsanbieter registrieren aus.
-
Wählen Sie Ihre AWS Managed Microsoft AD.
-
Schließen Sie den Registrierungsprozess ab.
Schritt 2: Benutzerkonten im Verzeichnis konfigurieren — Konten mit gemeinsam genutztem AD
Akzeptieren Sie das gemeinsame Verzeichnis
-
Öffnen Sie die AWS Directory Service Console.
-
Navigieren Sie zu Shared Directories.
-
Suchen Sie nach der Einladung zum gemeinsamen Verzeichnis und akzeptieren Sie sie.
-
Notieren Sie sich die neue Verzeichnis-ID, die Ihrem Konto zugewiesen wurde.
Akzeptieren Sie das MP-Abonnement
In License Manager Grants akzeptieren Sie den Zuschuss für AWS Marketplace Produkte. Alternativ können Sie AWS Marketplace Produkte abonnieren. Erfahren Sie mehr unter CreateGrant API).
Registrieren Sie sich beim License Manager
-
Öffnen Sie die License Manager-Konsole.
-
Navigieren Sie zu User-based Abonnements und wählen Sie das Produkt aus.
-
Registrieren Sie sich mit der gemeinsamen Verzeichnis-ID und dem Produkt.
-
Überprüfen Sie den Registrierungsstatus.
Schritt 3: Stellen Sie die Netzwerkkonnektivität zwischen VPCs her
Um Ihre Amazon EC2-Instances über eine Domain mit Ihrem Verzeichnis zu verbinden, müssen Sie eine Netzwerkkonnektivität zwischen den VPCs herstellen. Es gibt mehrere Optionen, um eine Netzwerkkonnektivität zwischen zwei VPCs herzustellen. In diesem Abschnitt erfahren Sie, wie Sie Amazon VPC-Peering verwenden.
VPC-Peering einrichten
-
Erstellen Sie eine VPC-Peering-Verbindung zwischen dem Verzeichnisbesitzer VPC-0 und dem Verzeichnisnutzer und stellen Sie dann eine weitere Verbindung zwischen dem Verzeichnisbesitzer VPC-0 und dem Verzeichnisnutzer her. VPC-1 VPC-2
-
Aktivieren Sie das Traffic-Routing zwischen den Peering-VPCs, indem Sie Ihrer VPC-Routing-Tabelle eine Route hinzufügen, die auf die VPC-Peering-Verbindung verweist, um den Datenverkehr an die andere VPC in der Peering-Verbindung weiterzuleiten.
-
Konfigurieren Sie jede der VPC-Routingtabellen für Directory-Consumer, indem Sie die Peering-Verbindung mit dem Verzeichnisbesitzer hinzufügen. VPC-0 Wenn Sie möchten, können Sie auch ein Internet-Gateway erstellen und an Ihre Directory-Consumer-VPCs anhängen. Dadurch können die Instances in den Consumer-VPCs des Verzeichnisses mit dem Amazon EC2 Systems Manager-Agenten kommunizieren, der den Domänenbeitritt durchführt.
Configure Security Groups (Sicherheitsgruppen konfigurieren)
Konfigurieren Sie die Sicherheitsgruppe Ihrer Directory-Consumer-VPCs so, dass ausgehender Datenverkehr möglich ist, indem Sie die AWS Managed Microsoft AD Protokolle und Ports zur Tabelle mit ausgehenden Regeln hinzufügen. Konfigurieren Sie außerdem die Sicherheitsgruppe Ihrer Directory-Domänencontroller für eingehenden Datenverkehr, indem Sie die AWS Managed Microsoft AD Protokolle und Ports zur Tabelle mit eingehenden Regeln hinzufügen, um den Datenverkehr von Directory-Consumer-Konten zuzulassen.
Anforderungen an Sicherheitsgruppen
VPCs für Verbraucherkonten:
-
Aktivieren Sie den ausgehenden Datenverkehr zur VPC des Verzeichnisbesitzers
-
Erlauben Sie die Kommunikation an den erforderlichen AD-Ports
Verzeichnisbesitzer VPC:
-
Konfigurieren Sie den eingehenden Datenverkehr von Consumer-VPCs
-
Fügen Sie die erforderlichen AWS Managed Microsoft AD Protokolle und Ports hinzu, darunter:
TCP 53 (DNS)
UDP 53 (DNS)
TCP 88 (Kerberos)
UDP 88 (Kerberos)
TCP 135 (RPC)
TCP 389 (LDAP)
UDP 389 (LDAP)
TCP 445 (SMB)
TCP 464 (Kerberos-Passwort)
UDP 464 (Kerberos-Passwort)
TCP 636 (LDAPS)
TCP 9389 (Active Directory-Webdienste)
TCP 3268-3269 (Globaler Katalog)
TCP 1024-65535 (Dynamisches RPC)
Port 9389 ist für die Active Directory-Webdienste (ADWS) erforderlich, die vom Active PowerShell Directory-Modul und anderen Verwaltungstools für die Kommunikation mit Domänencontrollern verwendet werden.
Schritt 4: Instanzen bereitstellen und Benutzerzuordnungen verwalten
Benutzer abonnieren (nur das Konto des Verzeichnisinhabers)
-
Öffnen Sie die License Manager-Konsole.
-
Navigieren Sie zu User-based Abonnements.
-
Wählen Sie Benutzer abonnieren aus
-
Geben Sie AWS Managed Microsoft AD Benutzerkennungen ein
-
Wählen Sie das Produkt aus und bestätigen Sie das Abonnement.
Starten von Instances
Führen Sie diesen Schritt in einem beliebigen Konto aus.
-
Navigieren Sie zur Amazon EC2-Konsole.
-
Wählen Sie Launch Instance aus.
-
Wählen Sie das entsprechende Lizenzmanager-AMI aus.
-
Konfigurieren Sie die Netzwerkeinstellungen.
-
Überprüfen und starten.
Ordnen Sie Benutzer Instanzen zu
Führen Sie diesen Schritt in jedem Konto aus, in dem die Instanz vorhanden ist.
-
Öffnen Sie die License Manager-Konsole.
-
Navigieren Sie zu Benutzerzuordnungen.
-
Wählen Sie die Zielinstanz aus.
-
Wählen Sie Associate Users aus.
-
Geben Sie AWS Managed Microsoft AD Benutzernamen ein.
-
Bestätigen Sie die Zuordnung.
Fehlerbehebung
Häufige Probleme und Lösungen:
Fehler beim Domänenbeitritt
-
Überprüfen Sie die Netzwerkkonnektivität zwischen Konten.
-
Überprüfen Sie die Konfigurationen der Sicherheitsgruppen.
-
Vergewissern Sie sich, dass die DNS-Auflösung funktioniert.
-
Validieren Sie die Einträge der Routing-Tabelle.
Probleme mit dem Benutzerabonnement
-
Bestätigen Sie, dass der Benutzer in existiert AWS Managed Microsoft AD.
-
Überprüfen Sie den Abonnementstatus im Konto des Verzeichnisinhabers.
-
Überprüfen Sie die Netzwerkkonnektivität.
-
Überprüfen Sie die Fehlerprotokolle.
Probleme mit der Netzwerkkonnektivität
-
Testen Sie den VPC-Peering-Verbindungsstatus.
-
Überprüfen Sie die Konfigurationen der Routing-Tabelle.
-
Überprüfen Sie die Regeln für Sicherheitsgruppen.
-
Bestätigen Sie die DNS-Auflösung.
Probleme mit der DNS-Auflösung
-
Überprüfen Sie die DHCP-Optionssätze.
-
Überprüfen Sie die DNS-Serverkonfigurationen.
-
Testen Sie die Namensauflösung von Consumer-Instances aus.
Weitere Ressourcen
