Die vorliegende Übersetzung wurde maschinell erstellt. Im Falle eines Konflikts oder eines Widerspruchs zwischen dieser übersetzten Fassung und der englischen Fassung (einschließlich infolge von Verzögerungen bei der Übersetzung) ist die englische Fassung maßgeblich.
Konfiguration des Serverzertifikats für OCSP-Stapling
AWS IoT Core unterstützt das Online Certificate Status Protocol (OCSP)
Sie können das OCSP-Stapling in für Serverzertifikate aktivieren, um die Gültigkeit des Zertifikats AWS IoT Core zu überprüfen, indem Sie den OCSP-Responder regelmäßig abfragen. Die OCSP-Stapling-Einstellung ist Teil des Prozesses zum Erstellen oder Aktualisieren einer Domänenkonfiguration mit einer benutzerdefinierten Domäne. OCSP-Stapling überprüft kontinuierlich den Sperrstatus des Serverzertifikats. Auf diese Weise können Sie überprüfen, ob die Clients, die eine Verbindung zu Ihren benutzerdefinierten Domänen herstellen, allen Zertifikaten, die von der CA gesperrt wurden, nicht mehr vertrauen. Weitere Informationen finden Sie unter Das Serverzertifikat OCSP wird aktiviert in AWS IoT Core.
Das OCSP-Stapling von Serverzertifikaten ermöglicht die Überprüfung des Sperrstatus in Echtzeit, reduziert die mit der Überprüfung des Sperrstatus verbundene Latenz und verbessert den Datenschutz und die Zuverlässigkeit sicherer Verbindungen. Weitere Informationen zu den Vorteilen der Verwendung von OCSP-Stapling finden Sie unter. Vorteile der Verwendung von OCSP-Stapling im Vergleich zu clientseitigen OCSP-Prüfungen
Anmerkung
Diese Funktion ist in nicht verfügbar. AWS GovCloud (US) Regions
In diesem Thema:
Was ist OCSP?
Das Online Certificate Status Protocol (OCSP) hilft dabei, den Sperrstatus eines Serverzertifikats für einen Transport Layer Security (TLS) -Handshake bereitzustellen.
Die wichtigsten Konzepte
Die folgenden Schlüsselkonzepte enthalten Einzelheiten zum Online Certificate Status Protocol (OCSP).
OCSP
OCSP
OCSP-Responder
Ein OCSP-Responder (auch als OCSP-Server bekannt) empfängt OCSP-Anfragen von Clients, die den Sperrstatus von Zertifikaten überprüfen möchten, und beantwortet diese.
Client-side OCSP
Bei clientseitigem OCSP verwendet der Client OCSP, um einen OCSP-Responder zu kontaktieren, um den Sperrstatus des Zertifikats während des TLS-Handshakes zu überprüfen.
Server-side OCSP
Bei serverseitigem OCSP (auch bekannt als OCSP-Stapling) ist der Server (und nicht der Client) in der Lage, die Anfrage an den OCSP-Responder zu stellen. Der Server heftet die OCSP-Antwort auf das Zertifikat und gibt sie während des TLS-Handshakes an den Client zurück.
OCSP-Diagramme
Das folgende Diagramm veranschaulicht, wie clientseitiges OCSP und serverseitiges OCSP funktionieren.
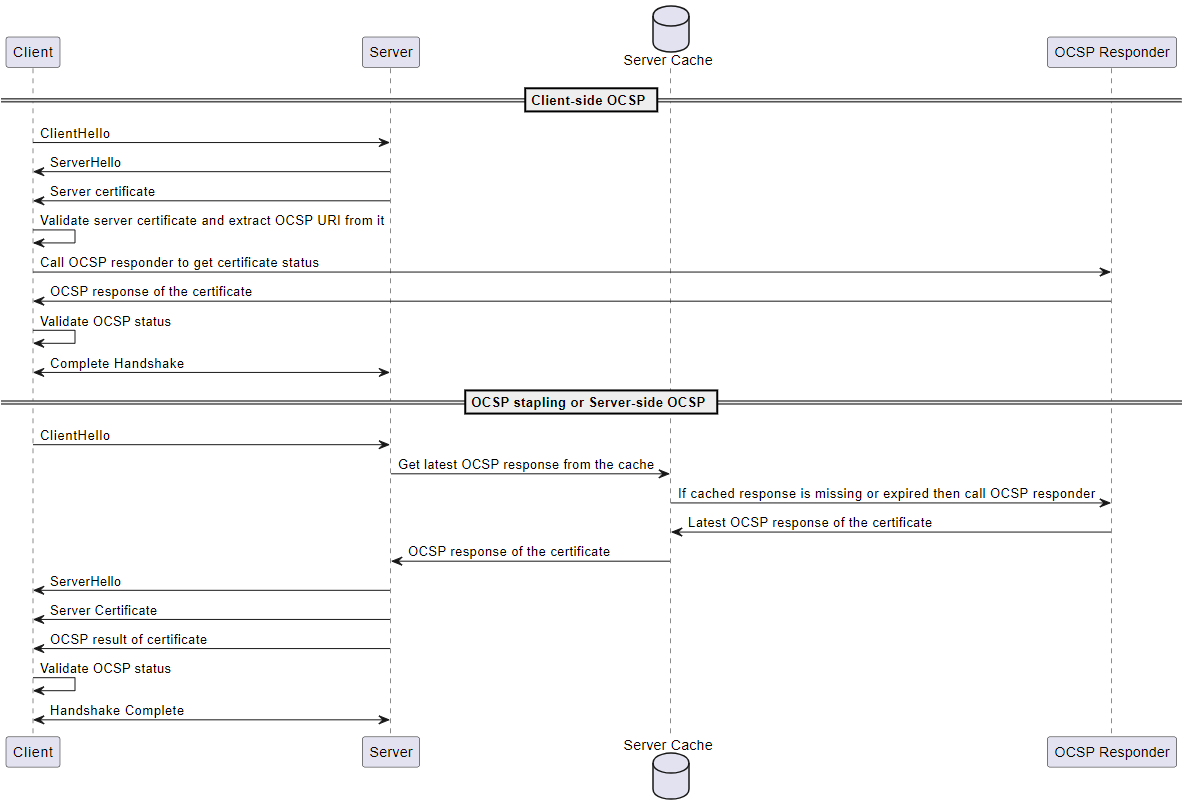
Client-side OCSP
Der Client sendet eine
ClientHelloNachricht, um den TLS-Handshake mit dem Server zu initiieren.Der Server empfängt die Nachricht und antwortet mit einer
ServerHelloNachricht. Der Server sendet auch das Serverzertifikat an den Client.Der Client validiert das Serverzertifikat und extrahiert daraus eine OCSP-URI.
Der Client sendet eine Anfrage zur Überprüfung des Zertifikats an den OCSP-Responder.
Der OCSP-Responder sendet eine OCSP-Antwort.
Der Client überprüft den Zertifikatsstatus anhand der OCSP-Antwort.
Der TLS-Handshake ist abgeschlossen.
Server-side OCSP
-
Der Client sendet eine
ClientHelloNachricht, um den TLS-Handshake mit dem Server zu initiieren. Der Server empfängt die Nachricht und erhält die neueste zwischengespeicherte OCSP-Antwort. Wenn die zwischengespeicherte Antwort fehlt oder abgelaufen ist, ruft der Server den OCSP-Responder auf, um den Zertifikatsstatus abzufragen.
Der OCSP-Responder sendet eine OCSP-Antwort an den Server.
Der Server sendet eine Nachricht.
ServerHelloDer Server sendet auch das Serverzertifikat und den Zertifikatsstatus an den Client.Der Client validiert den OCSP-Zertifikatsstatus.
Der TLS-Handshake ist abgeschlossen.
So funktioniert OCSP-Stapling
OCSP-Stapling wird während des TLS-Handshakes zwischen dem Client und dem Server verwendet, um den Sperrstatus des Serverzertifikats zu überprüfen. Der Server stellt die OCSP-Anfrage an den OCSP-Responder und heftet die OCSP-Antworten auf die an den Client zurückgegebenen Zertifikate. Wenn der Server die Anfrage an den OCSP-Responder stellt, können die Antworten zwischengespeichert und dann für viele Clients mehrfach verwendet werden.
So funktioniert OCSP-Stapling in AWS IoT Core
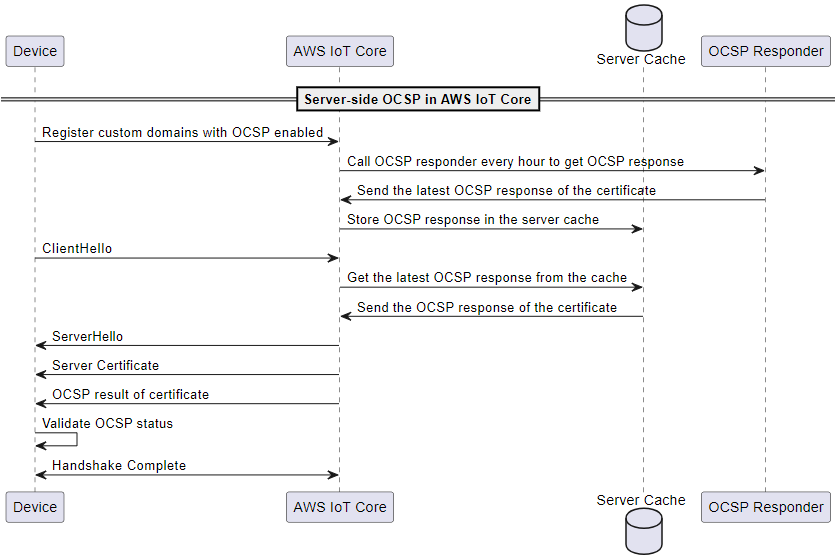
Das folgende Diagramm zeigt, wie serverseitiges OCSP-Stapling in funktioniert. AWS IoT Core
-
Das Gerät muss bei benutzerdefinierten Domänen mit aktiviertem OCSP-Stapling registriert sein.
-
AWS IoT Core ruft jede Stunde den OCSP-Responder auf, um den Zertifikatsstatus abzurufen.
-
Der OCSP-Responder empfängt die Anfrage, sendet die neueste OCSP-Antwort und speichert die zwischengespeicherte OCSP-Antwort.
-
Das Gerät sendet eine
ClientHelloNachricht, mit der der TLS-Handshake initiiert werden soll. AWS IoT Core -
AWS IoT Core ruft die neueste OCSP-Antwort aus dem Server-Cache ab, der mit einer OCSP-Antwort des Zertifikats antwortet.
-
Der Server sendet eine
ServerHelloNachricht an das Gerät. Der Server sendet auch das Serverzertifikat und den Zertifikatsstatus an den Client. -
Das Gerät validiert den OCSP-Zertifikatsstatus.
-
Der TLS-Handshake ist abgeschlossen.
Vorteile der Verwendung von OCSP-Stapling im Vergleich zu clientseitigen OCSP-Prüfungen
Die Verwendung von OCSP-Stapling für Serverzertifikate bietet unter anderem die folgenden Vorteile:
Verbesserter Datenschutz
Ohne OCSP-Stapling kann das Gerät des Kunden Informationen an OCSP-Responder von Drittanbietern weitergeben, wodurch möglicherweise die Privatsphäre der Benutzer gefährdet wird. OCSP-Stapling mindert dieses Problem, indem der Server die OCSP-Antwort erhält und sie direkt an den Client sendet.
Verbesserte Zuverlässigkeit
OCSP-Stapling kann die Zuverlässigkeit sicherer Verbindungen verbessern, da es das Risiko von OCSP-Serverausfällen reduziert. Wenn OCSP-Antworten geheftet werden, fügt der Server dem Zertifikat die neueste Antwort bei. Auf diese Weise können Clients auch dann auf den Sperrstatus zugreifen, wenn der OCSP-Responder vorübergehend nicht verfügbar ist. OCSP-Stapling hilft, diese Probleme zu mindern, da der Server regelmäßig OCSP-Antworten abruft und die zwischengespeicherten Antworten in den TLS-Handshake einbezieht. Dadurch wird die Abhängigkeit von der Echtzeitverfügbarkeit der OCSP-Responder verringert.
Reduzierte Serverlast
OCSP-Stapling entlastet die OCSP-Responder bei der Beantwortung von OCSP-Anfragen auf den Server. Dies kann dazu beitragen, die Last gleichmäßiger zu verteilen und den Zertifikatsvalidierungsprozess effizienter und skalierbarer zu machen.
Reduzierte Latenz
OCSP-Stapling reduziert die Latenz, die mit der Überprüfung des Sperrstatus eines Zertifikats während des TLS-Handshakes verbunden ist. Anstatt dass der Client einen OCSP-Server separat abfragen muss, sendet der Server die Anfrage und hängt die OCSP-Antwort während des Handshakes an das Serverzertifikat an.
Das Serverzertifikat OCSP wird aktiviert in AWS IoT Core
Um das OCSP Stapling in das Serverzertifikat zu aktivieren AWS IoT Core, erstellen Sie eine Domänenkonfiguration für eine benutzerdefinierte Domäne oder aktualisieren Sie eine vorhandene benutzerdefinierte Domänenkonfiguration. Allgemeine Informationen zum Erstellen einer Domänenkonfiguration mit einer benutzerdefinierten Domäne finden Sie unter. Vom Kunden verwaltete Domains erstellen und konfigurieren
Verwenden Sie die folgenden Anweisungen, um das OCSP-Server-Stapling mithilfe von AWS-Managementkonsole oder zu aktivieren. AWS CLI
Um das OCSP-Stapling von Serverzertifikaten zu aktivieren, verwenden Sie das AWS IoT Konsole:
Wählen Sie im Navigationsmenü Einstellungen und dann Domänenkonfiguration erstellen aus, oder wählen Sie eine vorhandene Domänenkonfiguration für eine benutzerdefinierte Domain aus.
Wenn Sie sich im vorherigen Schritt dafür entschieden haben, eine neue Domain-Konfiguration zu erstellen, wird die Seite Domain-Konfiguration erstellen angezeigt. Wählen Sie im Abschnitt Eigenschaften der Domänenkonfiguration die Option Benutzerdefinierte Domäne aus. Geben Sie die Informationen ein, um eine Domänenkonfiguration zu erstellen.
Wenn Sie sich dafür entscheiden, eine vorhandene Domänenkonfiguration für eine benutzerdefinierte Domain zu aktualisieren, wird die Seite mit den Details zur Domänenkonfiguration angezeigt. Wählen Sie Bearbeiten aus.
Um das OCSP-Server-Stapling zu aktivieren, wählen Sie im Unterabschnitt Serverzertifikatkonfigurationen die Option OCSP-Stapling für Serverzertifikate aktivieren aus.
-
Wählen Sie „Domänenkonfiguration erstellen“ oder „Domänenkonfiguration aktualisieren“.
Um das OCSP-Stapling von Serverzertifikaten zu aktivieren, verwenden Sie AWS CLI:
Wenn Sie eine neue Domänenkonfiguration für eine benutzerdefinierte Domain erstellen, kann der Befehl zum Aktivieren des OCSP-Server-Staplings wie folgt aussehen:
aws iot create-domain-configuration --domain-configuration-name "myDomainConfigurationName" \ --server-certificate-arns arn:aws:iot:us-east-1:123456789012:cert/f8c1e5480266caef0fdb1bf97dc1c82d7ba2d3e2642c5f25f5ba364fc6b79ba3\ --server-certificate-config "enableOCSPCheck=true|false"Wenn Sie eine bestehende Domänenkonfiguration für eine benutzerdefinierte Domain aktualisieren, kann der Befehl zum Aktivieren des OCSP-Server-Staplings wie folgt aussehen:
aws iot update-domain-configuration --domain-configuration-name "myDomainConfigurationName" \ --server-certificate-arns arn:aws:iot:us-east-1:123456789012:cert/f8c1e5480266caef0fdb1bf97dc1c82d7ba2d3e2642c5f25f5ba364fc6b79ba3\ --server-certificate-config "enableOCSPCheck=true|false"
Weitere Informationen finden Sie unter CreateDomainConfiguration und UpdateDomainConfiguration aus der AWS IoT API-Referenz.
Konfiguration des Serverzertifikats OCSP für private Endpunkte in AWS IoT Core
Mit OCSP für private Endpunkte können Sie Ihre privaten OCSP-Ressourcen in Ihrer Amazon Virtual Private Cloud (Amazon VPC) für den Betrieb verwenden. AWS IoT Core Der Prozess beinhaltet die Einrichtung einer Lambda-Funktion, die als OCSP-Responder fungiert. Die Lambda-Funktion verwendet möglicherweise Ihre privaten OCSP-Ressourcen, um OCSP-Antworten zu erstellen, die verwendet werden. AWS IoT Core
Lambda-Funktion
Bevor Sie Server-OCSP für einen privaten Endpunkt konfigurieren, erstellen Sie eine Lambda-Funktion, die als Request for Comments (RFC) 6960-kompatibler OCSP-Responder (Online Certificate Status Protocol) fungiert und grundlegende OCSP-Antworten unterstützt. Die Lambda-Funktion akzeptiert eine Base64-Kodierung der OCSP-Anforderung im DER-Format (Distinguished Encoding Rules). Die Antwort der Lambda-Funktion ist ebenfalls eine Base64-kodierte OCSP-Antwort im DER-Format. Die Größe der Antwort darf 4 Kilobyte (KiB) nicht überschreiten. Die Lambda-Funktion muss sich in derselben Konfiguration AWS-Region wie die AWS-Konto Domänenkonfiguration befinden. Im Folgenden finden Sie Beispiele für Lambda-Funktionen.
Beispiele für Lambda-Funktionen
Autorisieren AWS IoT um Ihre Lambda-Funktion aufzurufen
Bei der Erstellung der Domänenkonfiguration mit einem Lambda-OCSP-Responder müssen Sie die AWS IoT Erlaubnis zum Aufrufen der Lambda-Funktion erteilen, nachdem die Funktion erstellt wurde. Um die Berechtigung zu erteilen, können Sie den CLI-Befehl add-permission verwenden.
Erteilen Sie die Erlaubnis für Ihre Lambda-Funktion mithilfe der AWS CLI
-
Geben Sie nach der Eingabe Ihrer Werte den folgenden Befehl ein. Beachten Sie, dass der Wert
statement-ideindeutig sein muss.Id-1234ResourceConflictExceptionFehlermeldung.aws lambda add-permission \ --function-name "ocsp-function" \ --principal "iot.amazonaws.com" \ --action "lambda:InvokeFunction" \ --statement-id "Id-1234" \ --source-arnarn:aws:iot:us-east-1:123456789012:domainconfiguration/<domain-config-name>/*--source-account123456789012Die ARNs der IoT-Domänenkonfiguration folgen dem folgenden Muster. Das vom Dienst generierte Suffix wird vor der Erstellung nicht bekannt sein, daher müssen Sie das Suffix durch ein ersetzen.
*Sie können die Berechtigung aktualisieren, sobald die Domänenkonfiguration erstellt wurde und der genaue ARN bekannt ist.arn:aws:iot:use-east-1:123456789012:domainconfiguration/domain-config-name/service-generated-suffix -
Wenn der Befehl erfolgreich ist, gibt er eine Berechtigungsanweisung zurück, wie in diesem Beispiel. Sie können mit dem nächsten Abschnitt fortfahren, um OCSP-Stapling für private Endpunkte zu konfigurieren.
{
    "Statement": "{\"Sid\":\"Id-1234\",\"Effect\":\"Allow\",\"Principal\":{\"Service\":\"iot.amazonaws.com\"},\"Action\":\"lambda:InvokeFunction\",\"Resource\":\"arn:aws:lambda:us-east-1:123456789012:function:ocsp-function\",\"Condition\":{\"ArnLike\":{\"AWS:SourceArn\":\"arn:aws:iot:us-east-1:123456789012:domainconfiguration/domain-config-name/*\"}}}"
}
Wenn der Befehl nicht erfolgreich ist, wird ein Fehler zurückgegeben, wie in diesem Beispiel. Sie müssen den Fehler überprüfen und korrigieren, bevor Sie fortfahren können.
An error occurred (AccessDeniedException) when calling the AddPermission operation: User: arn:aws:iam::57EXAMPLE833:user/EXAMPLE-1 is not authorized to perform: lambda:AddPer
mission on resource: arn:aws:lambda:us-east-1:123456789012:function:ocsp-function
Konfiguration des Server-OCSP-Staplings für private Endpunkte
So konfigurieren Sie das OCSP-Stapling von Serverzertifikaten mit dem AWS IoT Konsole:
Wählen Sie im Navigationsmenü Einstellungen und dann Domänenkonfiguration erstellen aus, oder wählen Sie eine vorhandene Domänenkonfiguration für eine benutzerdefinierte Domain aus.
Wenn Sie sich im vorherigen Schritt dafür entschieden haben, eine neue Domain-Konfiguration zu erstellen, wird die Seite Domain-Konfiguration erstellen angezeigt. Wählen Sie im Abschnitt Eigenschaften der Domänenkonfiguration die Option Benutzerdefinierte Domäne aus. Geben Sie die Informationen ein, um eine Domänenkonfiguration zu erstellen.
Wenn Sie sich dafür entscheiden, eine vorhandene Domänenkonfiguration für eine benutzerdefinierte Domain zu aktualisieren, wird die Seite mit den Details zur Domänenkonfiguration angezeigt. Wählen Sie Bearbeiten aus.
Um das OCSP-Server-Stapling zu aktivieren, wählen Sie im Unterabschnitt Serverzertifikatkonfigurationen die Option OCSP-Stapling für Serverzertifikate aktivieren aus.
-
Wählen Sie „Domänenkonfiguration erstellen“ oder „Domänenkonfiguration aktualisieren“.
Um das OCSP-Stapling von Serverzertifikaten zu konfigurieren, verwenden Sie AWS CLI:
Wenn Sie eine neue Domänenkonfiguration für eine benutzerdefinierte Domain erstellen, kann der Befehl zur Konfiguration des Serverzertifikats OCSP für private Endpunkte wie folgt aussehen:
aws iot create-domain-configuration --domain-configuration-name "myDomainConfigurationName" \ --server-certificate-arns arn:aws:iot:us-east-1:123456789012:cert/f8c1e5480266caef0fdb1bf97dc1c82d7ba2d3e2642c5f25f5ba364fc6b79ba3\ --server-certificate-config "enableOCSPCheck=true, ocspAuthorizedResponderArn=arn:aws:acm:us-east-1:123456789012:certificate/certificate_ID, ocspLambdaArn=arn:aws:lambda:us-east-1:123456789012:function:my-function"Wenn Sie eine vorhandene Domänenkonfiguration für eine benutzerdefinierte Domain aktualisieren, kann der Befehl zur Konfiguration des Serverzertifikats OCSP für private Endpunkte wie folgt aussehen:
aws iot update-domain-configuration --domain-configuration-name "myDomainConfigurationName" \ --server-certificate-arns arn:aws:iot:us-east-1:123456789012:cert/f8c1e5480266caef0fdb1bf97dc1c82d7ba2d3e2642c5f25f5ba364fc6b79ba3\ --server-certificate-config "enableOCSPCheck=true, ocspAuthorizedResponderArn=arn:aws:acm:us-east-1:123456789012:certificate/certificate_ID, ocspLambdaArn=arn:aws:lambda:us-east-1:123456789012:function:my-function"
- Aktivieren Sie OCSP CHECK
-
Dies ist ein boolescher Wert, der angibt, ob die Server-OCSP-Stapling-Prüfung aktiviert ist oder nicht. Um das OCSP-Stapling von Serverzertifikaten zu aktivieren, muss dieser Wert wahr sein.
- ocsp AuthorizedResponderArn
-
Dies ist ein Zeichenkettenwert des Amazon-Ressourcennamens (ARN) für ein in AWS Certificate Manager (ACM) gespeichertes X.509 Zertifikat. Falls angegeben, AWS IoT Core wird dieses Zertifikat verwendet, um die Signatur der empfangenen OCSP-Antwort zu validieren. Falls nicht angegeben, AWS IoT Core wird das ausstellende Zertifikat verwendet, um die Antworten zu validieren. Das Zertifikat muss sich in derselben AWS-Konto Konfiguration AWS-Region wie die Domain befinden. Weitere Informationen zur Registrierung Ihres autorisierten Responder-Zertifikats finden Sie unter Zertifikate importieren in AWS Certificate Manager.
- ocsp LambdaArn
-
Dies ist ein Zeichenkettenwert des Amazon-Ressourcennamens (ARN) für eine Lambda-Funktion, die als Request for Comments (RFC) 6960-konformer (OCSP) -Responder fungiert und grundlegende OCSP-Antworten unterstützt. Die Lambda-Funktion akzeptiert eine Base64-Kodierung der OCSP-Anforderung, die im DER-Format codiert ist. Die Antwort der Lambda-Funktion ist ebenfalls eine Base64-kodierte OCSP-Antwort im DER-Format. Die Größe der Antwort darf 4 Kilobyte (KiB) nicht überschreiten. Die Lambda-Funktion muss sich in derselben Konfiguration AWS-Region wie die AWS-Konto Domänenkonfiguration befinden.
Weitere Informationen finden Sie unter CreateDomainConfiguration und UpdateDomainConfiguration aus der AWS IoT API-Referenz.
Wichtige Hinweise zur Verwendung von OCSP Stapling für Serverzertifikate in AWS IoT Core
Beachten Sie Folgendes, wenn Sie das Serverzertifikat OCSP in AWS IoT Core verwenden:
-
AWS IoT Core unterstützt nur die OCSP-Responder, die über öffentliche IPv4-Adressen erreichbar sind.
-
Die OCSP-Stapling-Funktion in AWS IoT Core unterstützt autorisierte Responder nicht. Alle OCSP-Antworten müssen von der CA signiert werden, die das Zertifikat signiert hat, und die CA muss Teil der Zertifikatskette der benutzerdefinierten Domain sein.
-
Die OCSP-Stapling-Funktion in unterstützt AWS IoT Core keine benutzerdefinierten Domänen, die mit selbstsignierten Zertifikaten erstellt wurden.
-
AWS IoT Core ruft jede Stunde einen OCSP-Responder auf und speichert die Antwort im Cache. Wenn der Aufruf an den Responder fehlschlägt, AWS IoT Core wird die letzte gültige Antwort geheftet.
-
Wenn sie nicht mehr gültig
nextUpdateTimeist, AWS IoT Core wird die Antwort aus dem Cache entfernt, und der TLS-Handshake enthält die OCSP-Antwortdaten erst beim nächsten erfolgreichen Aufruf an den OCSP-Responder. Dies kann passieren, wenn die zwischengespeicherte Antwort abgelaufen ist, bevor der Server eine gültige Antwort vom OCSP-Responder erhält. Der Wert vonnextUpdateTimelegt nahe, dass die OCSP-Antwort bis zu diesem Zeitpunkt gültig ist. Mehr übernextUpdateTimeerfahren Sie unter OCSP-Protokolleinträge des Serverzertifikats. -
Manchmal kann die OCSP-Antwort AWS IoT Core nicht empfangen werden oder die vorhandene OCSP-Antwort wird entfernt, weil sie abgelaufen ist. In solchen Situationen AWS IoT Core wird weiterhin das von der benutzerdefinierten Domain bereitgestellte Serverzertifikat ohne die OCSP-Antwort verwendet.
-
Die Größe der OCSP-Antwort darf 4 KiB nicht überschreiten.
Problembehandlung beim Einheften von Serverzertifikaten durch OCSP AWS IoT Core
AWS IoT Core gibt das RetrieveOCSPStapleData.Success Messobjekt und die RetrieveOCSPStapleData Logeinträge an aus. CloudWatch Die Kennzahl und die Protokolleinträge können dabei helfen, Probleme im Zusammenhang mit dem Abrufen von OCSP-Antworten zu erkennen. Weitere Informationen erhalten Sie unter OCSP-Stapling-Metriken für Serverzertifikate und OCSP-Protokolleinträge des Serverzertifikats.
