Unterstützung für die Verbesserung dieser Seite beitragen
Die vorliegende Übersetzung wurde maschinell erstellt. Im Falle eines Konflikts oder eines Widerspruchs zwischen dieser übersetzten Fassung und der englischen Fassung (einschließlich infolge von Verzögerungen bei der Übersetzung) ist die englische Fassung maßgeblich.
Um zu diesem Benutzerhandbuch beizutragen, wählen Sie den GitHub Link Diese Seite bearbeiten unter, der sich im rechten Bereich jeder Seite befindet.
Die vorliegende Übersetzung wurde maschinell erstellt. Im Falle eines Konflikts oder eines Widerspruchs zwischen dieser übersetzten Fassung und der englischen Fassung (einschließlich infolge von Verzögerungen bei der Übersetzung) ist die englische Fassung maßgeblich.
Verwendung von Netzwerkrichtlinien mit EKS Auto Mode
-Übersicht
Da Kunden ihre Anwendungsumgebungen mithilfe von EKS skalieren, wird die Isolierung des Netzwerkverkehrs immer wichtiger, um unbefugten Zugriff auf Ressourcen innerhalb und außerhalb des Clusters zu verhindern. Dies ist besonders wichtig in einer Umgebung mit mehreren Mandanten, in der mehrere voneinander unabhängige Workloads nebeneinander im Cluster ausgeführt werden. Mithilfe von Kubernetes-Netzwerkrichtlinien können Sie die Netzwerksicherheit für Ihre Kubernetes-Workloads und deren Integration mit clusterexternen Endpunkten verbessern. Der EKS-Automatikmodus unterstützt verschiedene Arten von Netzwerkrichtlinien.
Isolierung der Schichten 3 und 4
Die standardmäßigen Kubernetes-Netzwerkrichtlinien arbeiten auf den Ebenen 3 und 4 des OSI-Netzwerkmodells und ermöglichen es Ihnen, den Verkehrsfluss auf der IP-Adresse- oder Portebene innerhalb Ihres Amazon EKS-Clusters zu steuern.
Anwendungsfälle
-
Segmentieren Sie den Netzwerkverkehr zwischen Workloads, um sicherzustellen, dass nur verwandte Anwendungen miteinander kommunizieren können.
-
Isolieren Sie Mandanten auf Namespace-Ebene mithilfe von Richtlinien, um die Netzwerktrennung durchzusetzen.
DNS-based Durchsetzung
Kunden stellen in der Regel Workloads in EKS bereit, die Teil einer umfassenderen verteilten Umgebung sind, von denen einige mit Systemen und Diensten außerhalb des Clusters kommunizieren müssen (Northbound-Traffic). Diese Systeme und Dienste können sich in der AWS Cloud oder komplett außerhalb befinden AWS . Auf dem Domain Name System (DNS) basierende Richtlinien ermöglichen es Ihnen, Ihre Sicherheitslage zu stärken, indem Sie einen stabileren und vorhersehbareren Ansatz verfolgen, um den unbefugten Zugriff von Pods auf Cluster-externe Ressourcen oder Endpunkte zu verhindern. Durch diesen Mechanismus müssen bestimmte IP-Adressen nicht mehr manuell nachverfolgt und zugelassen werden. Indem Sie Ressourcen mit einem bestimmten DNS-based Ansatz sichern, haben Sie auch mehr Flexibilität bei der Aktualisierung Ihrer externen Infrastruktur, ohne Ihre Sicherheitslage lockern oder Netzwerkrichtlinien aufgrund von Änderungen an den vorgelagerten Servern und Hosts ändern zu müssen. Sie können den ausgehenden Datenverkehr zu externen Endpunkten entweder mithilfe eines vollqualifizierten Domänennamens (FQDN) oder eines passenden Musters für einen DNS-Domainnamen filtern. Dies bietet Ihnen die zusätzliche Flexibilität, den Zugriff auf mehrere Subdomänen zu erweitern, die einem bestimmten clusterexternen Endpunkt zugeordnet sind.
Anwendungsfälle
-
Standardisieren Sie sich auf einen DNS-based Ansatz zur Filterung des Zugriffs von einer Kubernetes-Umgebung auf clusterexterne Endpunkte.
-
Sicherer Zugriff auf Dienste in einer Umgebung mit AWS mehreren Mandanten.
-
Verwalten Sie den Netzwerkzugriff von Pods bis hin zu lokalen Workloads in Ihren Hybrid-Cloud-Umgebungen.
Admin-Regeln (oder Cluster-Regeln)
In einigen Fällen, wie z. B. bei Szenarien mit mehreren Mandanten, müssen Kunden möglicherweise einen Netzwerksicherheitsstandard durchsetzen, der für den gesamten Cluster gilt. Anstatt wiederholt eine eigene Richtlinie für jeden Namespace zu definieren und zu verwalten, können Sie eine einzige Richtlinie verwenden, um die Netzwerkzugriffskontrollen für verschiedene Workloads im Cluster unabhängig von ihrem Namespace zentral zu verwalten. Mit diesen Richtlinientypen können Sie den Umfang der Durchsetzung Ihrer Netzwerkfilterregeln erweitern, die auf Layer 3, Layer 4 und bei der Verwendung von DNS-Regeln angewendet werden.
Anwendungsfälle
-
Verwalten Sie zentral die Netzwerkzugriffskontrollen für alle (oder eine Teilmenge von) Workloads in Ihrem EKS-Cluster.
-
Definieren Sie eine Standardsicherheitslage für das Netzwerk im gesamten Cluster.
-
Erweitern Sie die organisatorischen Sicherheitsstandards auf betrieblich effizientere Weise auf den gesamten Clusterbereich.
Erste Schritte
Voraussetzungen
-
Ein Amazon-EKS-Cluster mit aktiviertem EKS Auto Mode
-
Kubectl für die Verbindung mit Ihrem Cluster konfiguriert
Schritt 1: Netzwerkrichtlinien-Controller aktivieren
Um Netzwerkrichtlinien im EKS-Automatikmodus verwenden zu können, müssen Sie zunächst den Network Policy Controller aktivieren, indem Sie a ConfigMap auf Ihren Cluster anwenden.
-
Erstellen Sie eine Datei mit dem Namen
enable-network-policy.yamlund dem folgenden Inhalt:apiVersion: v1 kind: ConfigMap metadata: name: amazon-vpc-cni namespace: kube-system data: enable-network-policy-controller: "true" -
Wenden Sie das ConfigMap auf Ihren Cluster an:
kubectl apply -f enable-network-policy.yaml
Schritt 2: Netzwerkrichtlinien erstellen und testen
Ihr EKS-Auto-Mode-Cluster ist nun für den Support von Kubernetes-Netzwerkrichtlinien konfiguriert. Sie können dies mit Stars-Demo der Netzwerkrichtlinie für Amazon EKS testen.
Schritt 3: Passen Sie die Konfiguration des Network Policy Agents in der Node Class an (optional)
Sie können optional eine neue Node Class erstellen, um das Standardverhalten des Network Policy Agents auf den Knoten zu ändern oder die Protokollierung von Netzwerkrichtlinien-Ereignissen zu aktivieren. Führen Sie dazu die folgenden Schritte aus:
-
Erstellen oder bearbeiten Sie eine Knotenklassen-YAML-Datei (z. B.
nodeclass-network-policy.yaml) mit dem folgenden Inhalt:apiVersion: eks.amazonaws.com/v1 kind: NodeClass metadata: name: network-policy-config spec: # Optional: Changes default network policy behavior networkPolicy: DefaultAllow # Optional: Enables logging for network policy events networkPolicyEventLogs: Enabled # Include other Node Class configurations as needed -
Wenden Sie die Knotenklassen-Konfiguration auf Ihren Cluster an:
kubectl apply -f nodeclass-network-policy.yaml
-
Überprüfen Sie, ob die Knotenklasse erstellt wurde:
kubectl get nodeclass network-policy-config
-
Aktualisieren Sie Ihren Knoten-Pool, um diese Knotenklasse zu verwenden. Weitere Informationen finden Sie unter Erstellen eines Knotenpools für EKS Auto Mode.
Funktionsweise
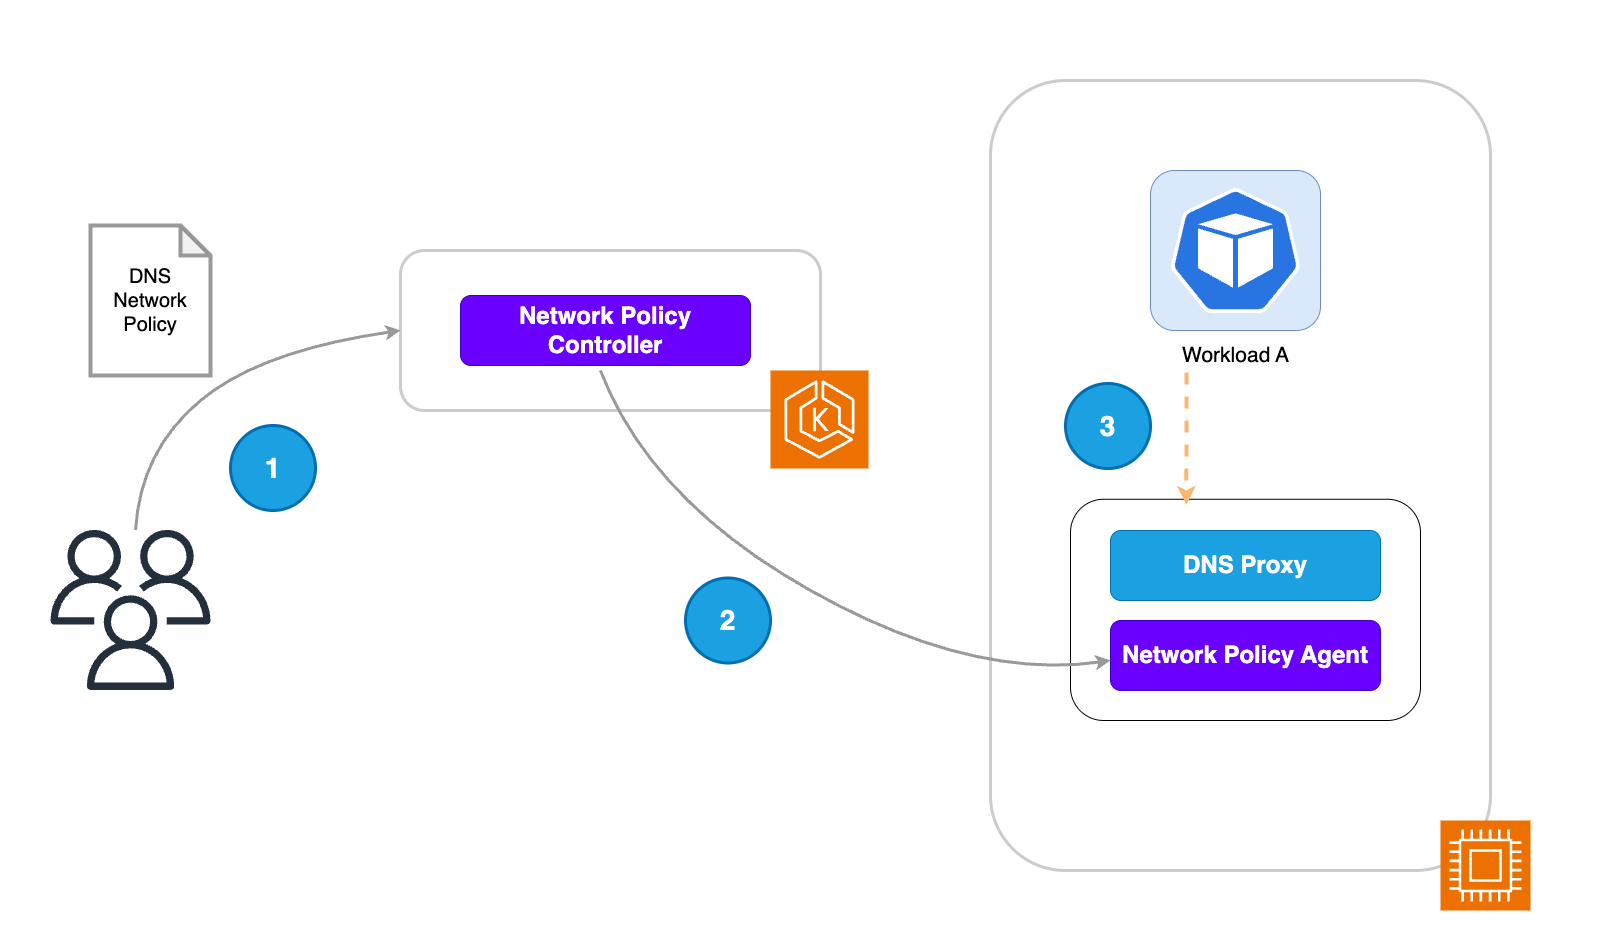
DNS-based Netzwerkrichtlinie

-
Das Plattformteam wendet eine DNS-based Richtlinie auf den EKS-Cluster an.
-
Der Network Policy Controller ist dafür verantwortlich, die Erstellung von Richtlinien innerhalb des Clusters zu überwachen und anschließend die Richtlinien-Endpunkte abzugleichen. In diesem Anwendungsfall weist der Network Policy Controller den Node Agent an, DNS-Anfragen auf der Grundlage der Domänen zu filtern, die in der erstellten Richtlinie als zulässig eingestuft sind. Domänennamen werden mithilfe des FQDN oder eines Domänennamens, der einem in der Kubernetes-Ressourcenkonfiguration definierten Muster entspricht, in die Zulassungsliste aufgenommen.
-
Workload A versucht, die IP für einen clusterexternen Endpunkt aufzulösen. Die DNS-Anfrage durchläuft zunächst einen Proxy, der solche Anfragen auf der Grundlage der Zulassungsliste filtert, die in der Netzwerkrichtlinie angewendet wird.
-
Nachdem die DNS-Anfrage die Zulassungsliste des DNS-Filters durchlaufen hat, leitet der Proxy sie an CoreDNS weiter.
-
CoreDNS sendet die Anfrage wiederum an den externen DNS-Resolver (Amazon Route 53 Resolver), um die Liste der IP-Adressen hinter dem Domainnamen abzurufen.
-
Die aufgelösten IPs mit TTL werden in der Antwort auf die DNS-Anfrage zurückgegeben. Diese IPs werden dann in eine eBPF-Map geschrieben, die im nächsten Schritt zur Durchsetzung der IP-Ebene verwendet wird.
-
Die an die Pod Veth-Schnittstelle angeschlossenen eBPF-Sonden filtern dann den ausgehenden Verkehr von Workload A zum clusterexternen Endpunkt auf der Grundlage der geltenden Regeln. Dadurch wird sichergestellt, dass Pods nur clusterexternen Datenverkehr an die IPs der Domänen senden können, die in der Liste „Zulassen“ aufgeführt sind. Die Gültigkeit dieser IPs basiert auf der TTL, die vom externen DNS-Resolver (Amazon Route 53 Resolver) abgerufen wurde.
Verwenden der Netzwerkrichtlinie für Anwendungen
Die ApplicationNetworkPolicy kombiniert die Funktionen der standardmäßigen Kubernetes-Netzwerkrichtlinien mit DNS-basierter Filterung auf Namespace-Ebene mithilfe einer einzigen benutzerdefinierten Ressourcendefinition (CRD). Daher ApplicationNetworkPolicy kann die verwendet werden für:
-
Definition von Einschränkungen auf den Ebenen 3 und 4 des Netzwerkstapels mithilfe von IP-Blöcken und Portnummern.
-
Definition von Regeln, die auf Ebene 7 des Netzwerkstapels gelten und die es Ihnen ermöglichen, den Datenverkehr anhand von FQDNs zu filtern.
Wichtig
Mithilfe von definierte DNS-basierte Regeln ApplicationNetworkPolicy gelten nur für Workloads, die in EKS Auto Mode-launched EC2-Instances ausgeführt werden. ApplicationNetworkPolicyunterstützt alle Felder des Standard-Kubernetes NetworkPolicy mit einem zusätzlichen FQDN-Filter für Ausgangsregeln.
Warnung
Verwenden Sie nicht den gleichen Namen für ein ApplicationNetworkPolicy und ein NetworkPolicy innerhalb desselben Namespaces. Wenn die Namen kollidieren, spiegeln die resultierenden PolicyEndpoints Objekte möglicherweise keine der beiden Richtlinien korrekt wider. Beide Ressourcen werden fehlerfrei akzeptiert, sodass dieses Problem schwer zu diagnostizieren ist.
Um einen Namenskonflikt zu lösen, benennen Sie entweder die ApplicationNetworkPolicy oder die um, NetworkPolicy sodass sie innerhalb des Namespace eindeutig sind, und überprüfen Sie dann, ob die entsprechenden PolicyEndpoints Objekte korrekt aktualisiert wurden.
Beispiel
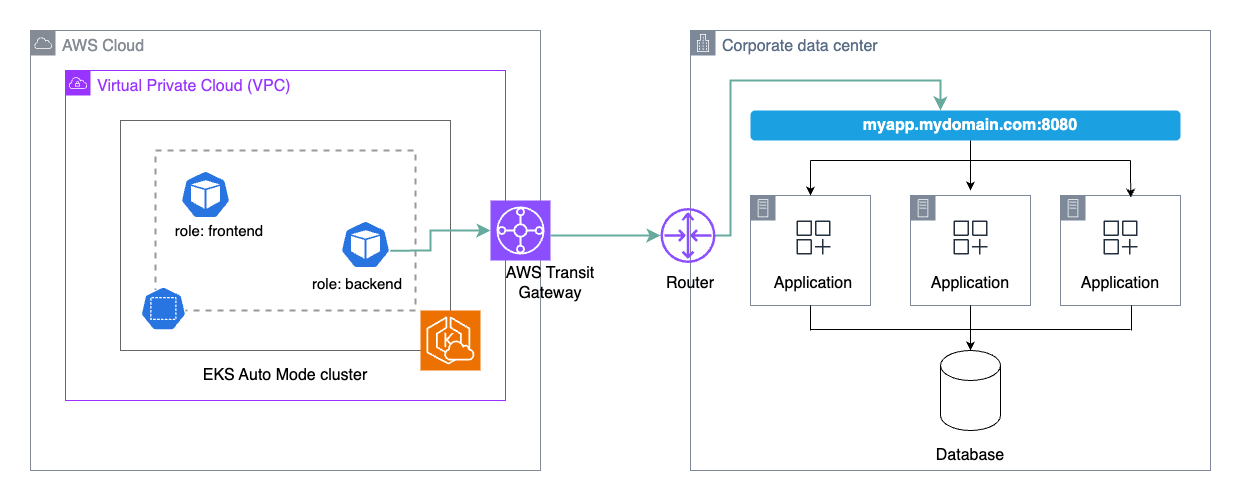
In Ihrem EKS-Auto-Mode-Cluster befindet sich eine Arbeitslast, die mit einer lokalen Anwendung kommunizieren muss, die sich hinter einem Load Balancer mit einem DNS-Namen befindet. Sie könnten dies mit der folgenden Netzwerkrichtlinie erreichen:
apiVersion: networking.k8s.aws/v1alpha1
kind: ApplicationNetworkPolicy
metadata:
  name: my-onprem-app-egress
  namespace: galaxy
spec:
  podSelector:
    matchLabels:
      role: backend
  policyTypes:
  - Egress
  egress:
  - to:
    - ipBlock: { cidr: 10.100.0.10/32 }
    ports:
    - protocol: TCP
      port: 53
    - protocol: UDP
      port: 53
  - to:
    - domainNames:
      - "myapp.mydomain.com"
    ports:
    - protocol: TCP
      port: 8080
Auf Kubernetes-Netzwerkebene würde dies den Ausgang von allen Pods im Namespace „Galaxy“, die mit gekennzeichnet sind, ermöglichen, eine Verbindung role: backend zum Domainnamen myapp.mydomain.com auf TCP-Port 8080 und zu CoreDNS auf Port 53 herzustellen. Darüber hinaus müssten Sie die Netzwerkkonnektivität für den ausgehenden Datenverkehr von Ihrer VPC zu Ihrem Unternehmensrechenzentrum einrichten.
Bestimmung der CoreDNS-IP-Adresse
Damit Ihre Anwendung DNS auflösen kann, muss sie mit CoreDNS kommunizieren können, das lokal auf jeder EKS-Auto-Mode-Instance ausgeführt wird. Die CoreDNS-IP-Adresse wird aus dem für den Cluster konfigurierten Service-CIDR-Bereich abgeleitet und bleibt für die gesamte Lebensdauer des Clusters unverändert. Sie können sie daher einmal ermitteln und direkt in Ihren Netzwerkrichtlinien darauf verweisen.
-
Rufen Sie den Service-CIDR für Ihren Cluster ab.
Für IPv4-Cluster:
aws eks describe-cluster --name my-cluster --query 'cluster.kubernetesNetworkConfig.serviceIpv4Cidr' --output textFür IPv6-Cluster:
aws eks describe-cluster --name my-cluster --query 'cluster.kubernetesNetworkConfig.serviceIpv6Cidr' --output text -
Leiten Sie die CoreDNS-IP-Adresse aus dem Service-CIDR ab:
-
IPv4 — verwenden Sie die
.10Adresse des CIDR. Beispielsweise wird10.100.0.0/16zu10.100.0.10/32. -
IPv6 — an die Netzwerkadresse anhängen
a. Beispielsweise wirdfd12:3456:789a::/108zufd12:3456:789a::a/128.
-
Netzwerkrichtlinie für Administratoren (oder Cluster)
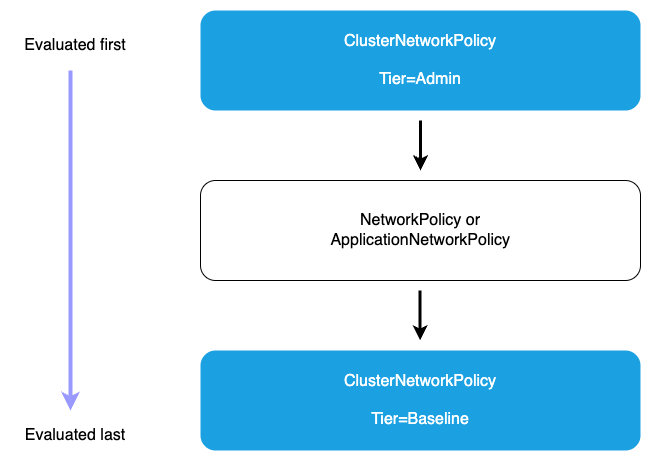
Verwendung der Cluster-Netzwerkrichtlinie
Wenn Sie eine verwendenClusterNetworkPolicy, werden die Richtlinien der Admin-Ebene zuerst evaluiert und können nicht außer Kraft gesetzt werden. Wenn die Richtlinien der Admin-Ebene evaluiert wurden, werden die angewendeten Netzwerksegmentierungsregeln anhand der standardmäßigen Richtlinien für den Namespace-Bereich ausgeführt. Dies kann mithilfe von entweder oder erreicht werden. ApplicationNetworkPolicy NetworkPolicy Schließlich werden die Regeln der Basisebene, die die standardmäßigen Netzwerkeinschränkungen für Cluster-Workloads definieren, durchgesetzt. Diese Regeln der Baseline-Ebene können bei Bedarf durch die Richtlinien für den Namespace-Bereich außer Kraft gesetzt werden.
Beispiel
Sie haben eine Anwendung in Ihrem Cluster, die Sie von anderen Mandanten-Workloads isolieren möchten. Sie können den Clusterverkehr von anderen Namespaces explizit blockieren, um den Netzwerkzugriff auf den sensiblen Workload-Namespace zu verhindern.
apiVersion: networking.k8s.aws/v1alpha1
kind: ClusterNetworkPolicy
metadata:
  name: protect-sensitive-workload
spec:
  tier: Admin
  priority: 10
  subject:
    namespaces:
      matchLabels:
        kubernetes.io/metadata.name: earth
  ingress:
    - action: Deny
      from:
      - namespaces:
          matchLabels: {} # Match all namespaces.
      name: select-all-deny-all
Überlegungen
Verstehen Sie die Reihenfolge der Bewertung von Richtlinien
Die in EKS unterstützten Netzwerkpolitikfunktionen werden in einer bestimmten Reihenfolge bewertet, um ein vorhersehbares und sicheres Verkehrsmanagement zu gewährleisten. Daher ist es wichtig, den Bewertungsablauf zu verstehen, um eine effektive Netzwerksicherheitslage für Ihre Umgebung zu entwickeln.
-
Richtlinien auf Admin-Ebene (zuerst bewertet): Alle Admin-Stufen ClusterNetworkPolicies werden vor allen anderen Richtlinien evaluiert. Innerhalb der Admin-Ebene werden Richtlinien in der Reihenfolge ihrer Priorität verarbeitet (niedrigste Priorität zuerst). Der Aktionstyp bestimmt, was als Nächstes passiert.
-
Aktion verweigern (höchste Priorität): Wenn eine Admin-Richtlinie mit der Aktion Verweigern einem Datenverkehr entspricht, wird dieser Verkehr unabhängig von anderen Richtlinien sofort blockiert. Es werden keine weiteren ClusterNetworkPolicy NetworkPolicy Regeln verarbeitet. Dadurch wird sichergestellt, dass unternehmensweite Sicherheitskontrollen nicht durch Richtlinien auf Namespace-Ebene außer Kraft gesetzt werden können.
-
Aktion zulassen: Nach der Bewertung der Ablehnungsregeln werden Administratorrichtlinien mit Aktionen vom Typ Zulassen in der Reihenfolge ihrer Priorität verarbeitet (niedrigste Priorität zuerst). Wenn die Aktion „Zulassen“ zutrifft, wird der Datenverkehr akzeptiert und es erfolgt keine weitere Überprüfung der Richtlinien. Diese Richtlinien können auf der Grundlage von Label-Selektoren Zugriff auf mehrere Namespaces gewähren. So können Sie zentral steuern, welche Workloads auf bestimmte Ressourcen zugreifen können.
-
Weiterleiten von Maßnahmen: Übergeben Sie Aktionen in Richtlinien auf Admin-Ebene, um Entscheidungen an niedrigere Ebenen zu delegieren. Wenn der Traffic einer Pass-Regel entspricht, überspringt die Evaluierung alle verbleibenden Regeln der Admin-Stufe für diesen Traffic und geht direkt zur NetworkPolicy Stufe über. Auf diese Weise können Administratoren die Kontrolle über bestimmte Datenverkehrsmuster explizit an Anwendungsteams delegieren. Beispielsweise können Sie Pass-Regeln verwenden, um die Verwaltung des namespace-internen Datenverkehrs an Namespace-Administratoren zu delegieren und gleichzeitig den externen Zugriff strikt zu kontrollieren.
-
-
Netzwerkrichtlinienebene: Wenn keine Richtlinie auf Admin-Ebene mit Verweigern oder Zulassen übereinstimmt oder wenn eine Pass-Aktion zutrifft, werden als Nächstes Ressourcen mit ApplicationNetworkPolicy Namespace-Bereich und herkömmliche Ressourcen evaluiert. NetworkPolicy Diese Richtlinien ermöglichen eine detaillierte Steuerung innerhalb einzelner Namespaces und werden von Anwendungsteams verwaltet. Namespace-scoped Richtlinien können nur restriktiver sein als Administratorrichtlinien. Sie können die Ablehnungsentscheidung einer Admin-Richtlinie nicht außer Kraft setzen, aber sie können den Traffic, der durch Admin-Richtlinien zugelassen oder weitergegeben wurde, weiter einschränken.
-
Administratorrichtlinien auf Basisebene: Wenn keine Richtlinien für Administratoren oder Namespaces dem Traffic entsprechen, wird die Basisstufe evaluiert. ClusterNetworkPolicies Diese bieten Standardsicherheitsmaßnahmen, die durch Richtlinien im Namespace-Bereich außer Kraft gesetzt werden können, sodass Administratoren unternehmensweite Standardeinstellungen festlegen können, während die Teams die Flexibilität haben, sie nach Bedarf anzupassen. Grundlegende Richtlinien werden in der Reihenfolge ihrer Priorität bewertet (niedrigste Priorität zuerst).
-
Standardverweigerung (wenn keine Richtlinien übereinstimmen): Dieses standardmäßige Ablehnungsverhalten stellt sicher, dass nur explizit zugelassene Verbindungen zugelassen werden, wodurch ein hohes Sicherheitsniveau gewährleistet wird.
Anwendung des Prinzips der geringsten Privilegien
-
Beginnen Sie mit restriktiven Richtlinien und fügen Sie nach Bedarf schrittweise Berechtigungen hinzu. Implementieren Sie zunächst Richtlinien für die standardmäßige Ablehnung auf Clusterebene und fügen Sie dann schrittweise Zulassungsregeln hinzu, während Sie die legitimen Konnektivitätsanforderungen überprüfen. Dieser Ansatz zwingt die Teams, jede externe Verbindung explizit zu begründen, wodurch eine sicherere und überprüfbare Umgebung geschaffen wird.
-
Regelmäßige Überprüfung und Entfernung ungenutzter Richtlinienregeln — Netzwerkrichtlinien können sich im Laufe der Zeit im Zuge der Weiterentwicklung von Anwendungen ansammeln und veraltete Regeln hinterlassen, die Ihre Angriffsfläche unnötig vergrößern. Führen Sie einen regelmäßigen Überprüfungsprozess durch, um nicht mehr benötigte Policy-Regeln zu identifizieren und zu entfernen. So stellen Sie sicher, dass Ihre Sicherheitsvorkehrungen straff und durchführbar bleiben.
-
Verwenden Sie, wenn möglich, spezifische Domainnamen statt allgemeiner Muster. Platzhaltermuster wie Platzhalter
*.amazonaws.com.rproxy.govskope.cabieten zwar Komfort, gewähren aber auch Zugriff auf eine Vielzahl von Diensten. Geben Sie, wann immer möglich, genaue Domainnamen an, z. B.s3---us-west-2.amazonaws.com.rproxy.govskope.caum den Zugriff auf die spezifischen Dienste zu beschränken, die Ihre Anwendungen benötigen. Dadurch wird das Risiko einer seitlichen Verlagerung reduziert, wenn eine Arbeitslast beeinträchtigt wird.
Verwenden von DNS-based Richtlinien in EKS
-
Mithilfe von definierte DNS-basierte Regeln
ApplicationNetworkPolicygelten nur für Workloads, die in EKS Auto Mode-launched EC2-Instances ausgeführt werden. Wenn Sie einen Cluster im gemischten Modus ausführen (der sowohl aus EKS Auto- als auch aus Nicht-EKS Auto-Worker-Knoten besteht), sind Ihre DNS-based Regeln nur in den EKS Auto-Mode-Worker-Knoten (EC2-verwaltete Instances) wirksam.
Validierung Ihrer DNS-Richtlinien
-
Verwenden Sie zum Testen Staging-Cluster, die die Topologie des Produktionsnetzwerks widerspiegeln. Ihre Staging-Umgebung sollte die Netzwerkarchitektur, die externen Abhängigkeiten und die Konnektivitätsmuster der Produktion replizieren, um genaue Richtlinientests zu gewährleisten. Dazu gehören passende VPC-Konfigurationen, das Verhalten bei der DNS-Auflösung und der Zugriff auf dieselben externen Dienste, die Ihre Produktionsworkloads benötigen.
-
Implementieren Sie automatisierte Tests für kritische Netzwerkpfade — Erstellen Sie automatisierte Tests, die die Konnektivität zu wichtigen externen Diensten als Teil Ihrer CI/CD Pipeline validieren. Diese Tests sollten sicherstellen, dass legitime Datenströme zulässig sind, während nicht autorisierte Verbindungen blockiert werden. So wird kontinuierlich überprüft, ob Ihre Netzwerkrichtlinien die richtige Sicherheitslage aufrechterhalten, während sich Ihre Infrastruktur weiterentwickelt.
-
Überwachen Sie das Anwendungsverhalten nach Richtlinienänderungen — Überwachen Sie nach der Implementierung neuer oder geänderter Netzwerkrichtlinien in der Produktion die Anwendungsprotokolle, Fehlerraten und Leistungskennzahlen genau, um etwaige Verbindungsprobleme schnell zu erkennen. Richten Sie klare Rollback-Verfahren ein, damit Sie Richtlinienänderungen schnell rückgängig machen können, falls sie zu unerwartetem Anwendungsverhalten oder Serviceunterbrechungen führen.
Interaktion mit der Amazon Route 53 DNS-Firewall
Die EKS-Administrations- und Netzwerkrichtlinien werden zuerst auf Pod-Ebene bewertet, wenn der Verkehr initiiert wird. Wenn eine EKS-Netzwerkrichtlinie den Ausgang zu einer bestimmten Domain zulässt, führt der Pod dann eine DNS-Abfrage durch, die den Route 53-Resolver erreicht. Zu diesem Zeitpunkt werden die Route 53-DNS-Firewallregeln ausgewertet. Wenn die DNS-Firewall die Domänenabfrage blockiert, schlägt die DNS-Auflösung fehl und die Verbindung kann nicht hergestellt werden, obwohl die EKS-Netzwerkrichtlinie dies zulässt. Dadurch entstehen ergänzende Sicherheitsebenen: DNS-based EKS-Netzwerkrichtlinien bieten Ausgangskontrolle auf Pod-Ebene für anwendungsspezifische Zugriffsanforderungen und mehrinstanzenübergreifende Sicherheitsgrenzen, während die DNS-Firewall VPC-wide Schutz vor bekannten bösartigen Domänen bietet und unternehmensweite Blocklisten durchsetzt.
